ที่มา: บทความ VideoToBlog วันที่ 2026-08-09 และคลิป Guide, Verify, Solve ของ Anirban Chatterjee แห่ง Sonar บนช่อง AI Engineer วันที่นี้เป็นวันที่แสดงในบทความต้นทาง ไม่ใช่วันที่อัปโหลดวิดีโอที่ตรวจยืนยันแล้ว ชื่อรุ่น ฟีเจอร์ ราคา ตัวเลข ผลทดสอบ และประสบการณ์เป็นสิ่งที่ต้นทางกล่าวไว้ในขณะนั้น ยังไม่ได้ตรวจยืนยันสถานะล่าสุดหรือทดสอบซ้ำ ตัวอย่างและข้อเสนอสำหรับธุรกิจไทยคงจากบทความเดิม · วิดีโอต้นทาง
AI ช่วยให้ทีมสร้างซอฟต์แวร์ได้เร็วขึ้น แต่ความเร็วที่ไม่มีระบบตรวจสอบอาจเปลี่ยนเป็นต้นทุนก้อนใหญ่ในอีกไม่กี่เดือนต่อมา ทั้งบั๊ก ความซับซ้อนของระบบ ช่องโหว่ความปลอดภัย และงานแก้ย้อนหลังที่ไม่มีใครอยากรับผิดชอบ
ประเด็นนี้ถูกอธิบายชัดในคลิปของ Anirban Chatterjee จาก Sonar บนช่อง AI Engineer ผ่านแนวคิด Guide, Verify, Solve หรือการให้ AI ทำงานได้อย่างมีขอบเขต แล้วตรวจงานด้วยกติกาที่เชื่อถือได้ก่อนแก้และส่งต่อ แนวคิดนี้สำคัญมากกับเจ้าของธุรกิจไทยที่กำลังใช้ AI สร้างเว็บ ระบบหลังบ้าน แอป หรือ automation เพราะโจทย์ไม่ใช่เพียง “ทำได้เร็วแค่ไหน” แต่คือ “ทำแล้วควบคุมคุณภาพได้หรือไม่”
สารบัญ
- Step 1: แยกให้ออกระหว่างเดโมที่เร็ว กับระบบที่ธุรกิจพึ่งพาได้
- Step 2: อย่าคิดว่ามนุษย์ตรวจงานครั้งเดียวแล้วปลอดภัย
- Step 3: ใช้หลัก Zero Trust กับโค้ดทุกแหล่งที่มา
- Step 4: วาง workflow แบบ Guide, Verify, Solve
- Step 5: ตั้ง quality gate เป็นกติกาธุรกิจ ไม่ใช่เรื่องของทีมเทคนิคฝ่ายเดียว
- Step 6: เปลี่ยนแนวคิดเป็น Actionable Insights สำหรับทีมงาน
- Step 7: Troubleshooting เมื่อเริ่มใช้ AI เขียนโค้ด
- Step 8: การต่อยอดหลังวางระบบตรวจได้แล้ว
- Step 9: สรุป Checklist ทั้งหมดก่อนขยาย AI Coding ในองค์กร
Step 1: แยกให้ออกระหว่างเดโมที่เร็ว กับระบบที่ธุรกิจพึ่งพาได้
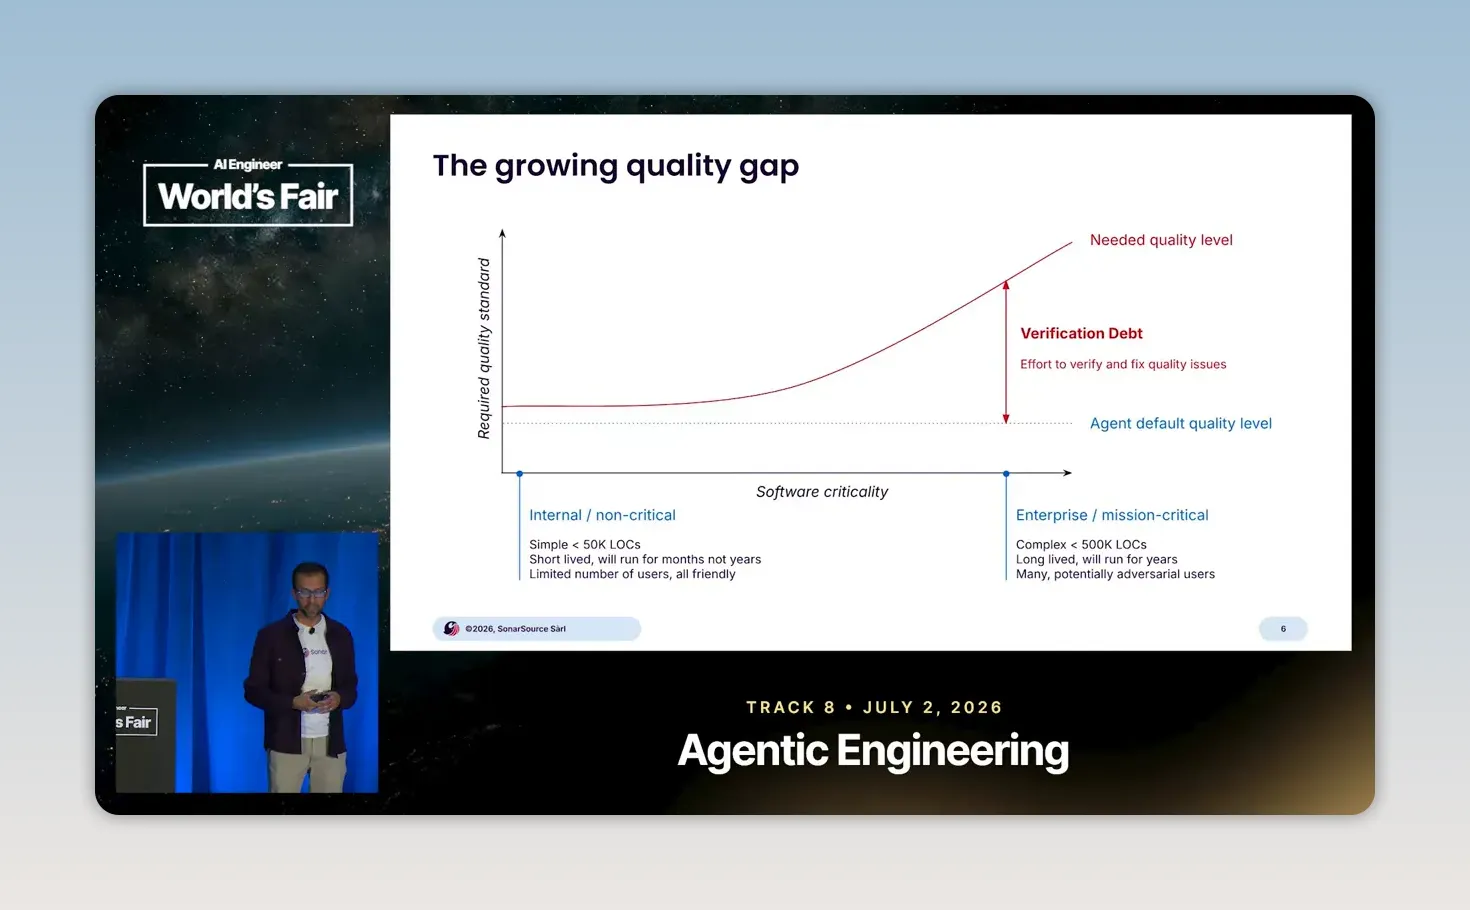
งานทดลองภายในที่มีผู้ใช้ไม่กี่คน ยอมรับความผิดพลาดได้มากกว่าระบบที่เกี่ยวข้องกับการชำระเงิน ข้อมูลลูกค้า สต๊อกสินค้า หรือการดำเนินงานรายวัน นี่คือจุดที่หลายธุรกิจพลาด เพราะใช้มาตรฐานเดียวกันกับงานทุกประเภท
ข้อมูลที่นำเสนออ้างถึงการศึกษาจาก Carnegie Mellon ซึ่งแยกโครงการบน GitHub ระหว่างงานที่ใช้เครื่องมือเขียนโค้ดแบบเดิมกับงานที่ใช้ AI ช่วยเขียนโค้ด ผลคือผลิตภาพเพิ่มขึ้นในช่วงแรก แต่ผลลัพธ์นั้นลดลงหลังราวสามเดือน ขณะเดียวกันคำเตือนจาก static analysis และความซับซ้อนของโค้ดยังคงสูงต่อเนื่อง
Sonar เรียกต้นทุนสะสมนี้ว่า verification debt หรือหนี้จากการตรวจสอบไม่พอ งานที่ AI ทำให้เสร็จเร็วไม่ได้หายไปไหน หากไม่มีการตรวจเชิงระบบ ภาระจะย้ายไปอยู่ในรูปของงานแก้บั๊ก ความเสี่ยงด้าน security และเวลาที่ทีมต้องใช้ทำความเข้าใจโค้ดเดิมในอนาคต
สำหรับธุรกิจไทย เราควรแบ่งงาน AI coding อย่างน้อย 3 ระดับก่อนเริ่ม:
- ความเสี่ยงต่ำ: เครื่องมือใช้ในทีมชั่วคราว รายงานภายใน หรือ prototype
- ความเสี่ยงกลาง: เว็บไซต์องค์กร ระบบจัดการงาน หรือ workflow ที่มีข้อมูลภายใน
- ความเสี่ยงสูง: ระบบลูกค้า ระบบขาย การเงิน สุขภาพ ข้อมูลส่วนบุคคล หรือระบบที่ต้องผ่านข้อกำกับ
ระดับความเสี่ยงต้องกำหนดความเข้มของการตรวจ ไม่ควรใช้ความเร็วในการสร้างเป็นตัวชี้วัดหลักเพียงอย่างเดียว
Step 2: อย่าคิดว่ามนุษย์ตรวจงานครั้งเดียวแล้วปลอดภัย
คำตอบยอดนิยมคือ “ให้คนในทีมตรวจโค้ดอีกที” แต่การตรวจโดยคนมีข้อจำกัด โดยเฉพาะเมื่อ AI สร้างโค้ดได้มากขึ้นหลายเท่า ทีมอาจเห็น pull request จำนวนมากจนการ review กลายเป็นเพียงการกดอนุมัติให้ทันกำหนดส่ง
ตัวอย่างจากงานศึกษาของ Wharton ที่ถูกยกขึ้นมา แสดงให้เห็นว่าผู้เข้าร่วมเชื่อคำแนะนำจาก AI 92.7% เมื่อ AI ตอบถูก แต่ยังเชื่อเกือบ 80% แม้ AI ถูกสั่งให้ตอบผิดอย่างมั่นใจ ตัวเลขนี้สะท้อนปัญหาที่สำคัญกว่าเรื่องความสามารถของ model นั่นคือมนุษย์มีแนวโน้มเชื่อเครื่องมือที่ตอบเร็วและพูดอย่างมั่นใจ
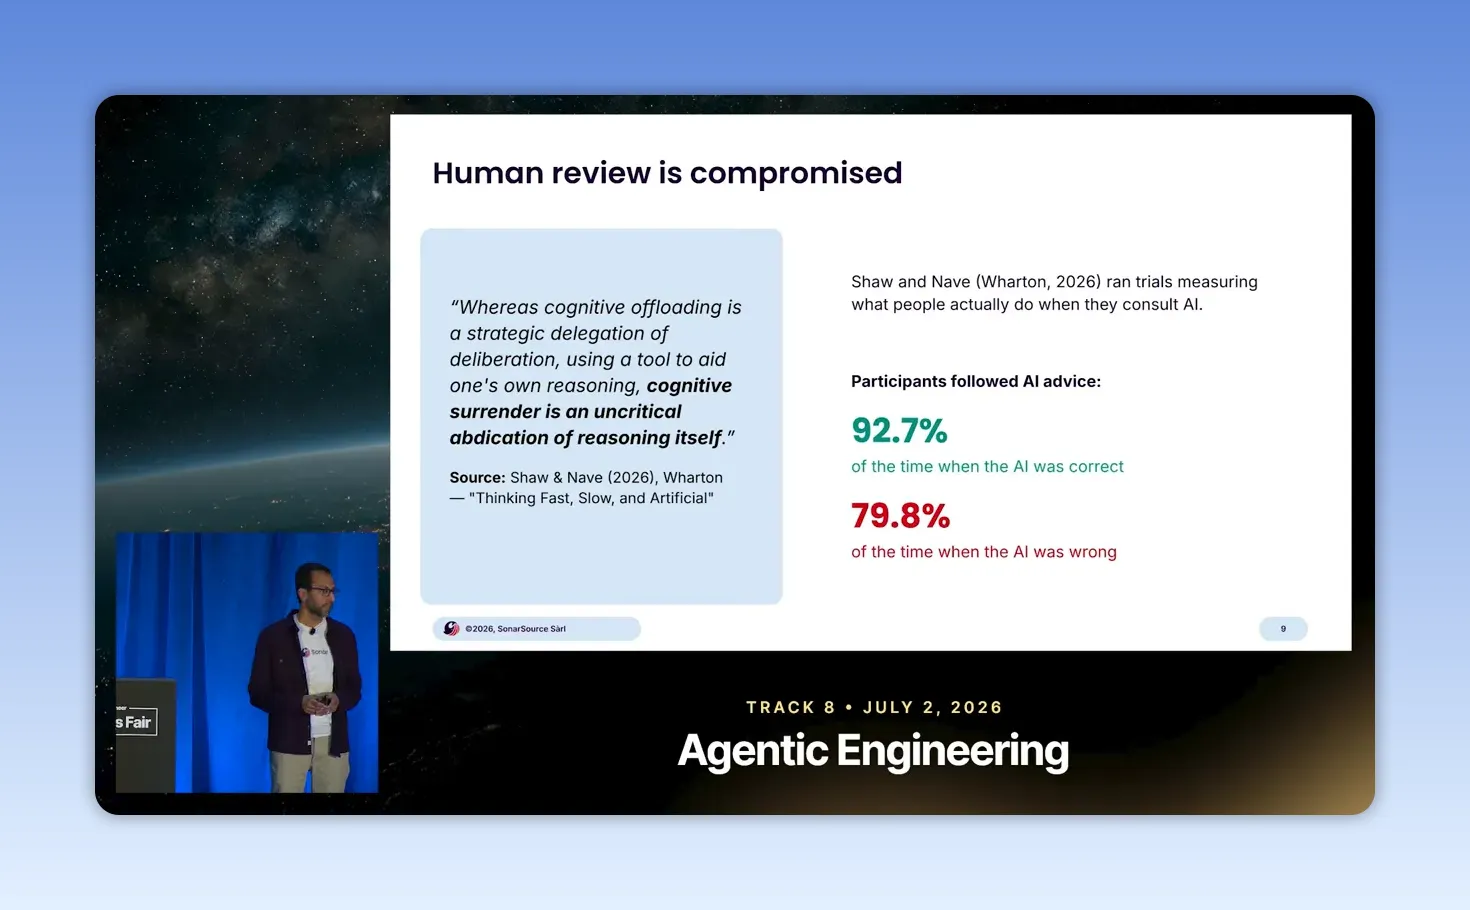
มุมมองที่ควรระวังคือ ไม่ใช่ว่าคนตรวจไม่มีความจำเป็น แต่ไม่ควรให้คนเป็นแนวป้องกันเพียงชั้นเดียว การตรวจงานที่ดีต้องใช้ระบบช่วยคัดกรองข้อผิดพลาดซ้ำ ๆ ก่อนถึงมือคน และให้คนใช้เวลาไปกับเรื่องที่ต้องอาศัยการตัดสินใจทางธุรกิจ เช่น กติกาการคืนเงิน สิทธิ์เข้าถึงข้อมูล หรือผลกระทบต่อลูกค้า
Step 3: ใช้หลัก Zero Trust กับโค้ดทุกแหล่งที่มา
Zero Trust ในเรื่อง AI coding ไม่ได้แปลว่าไม่เชื่อ AI เพียงอย่างเดียว แต่คือ ไม่เชื่อโค้ดโดยอัตโนมัติเพราะรู้ว่าใครเป็นคนหรือเครื่องมือเขียน โค้ดอาจมาจากพนักงานใหม่ นักพัฒนาภายนอก AI agent หรือ model หลายตัว ทุกแหล่งควรผ่านเกณฑ์ตรวจเดียวกัน
หัวใจของแนวคิดนี้คือ เครื่องมือที่ใช้ตรวจไม่ควรมีจุดบอดแบบเดียวกับเครื่องมือที่ใช้สร้าง หากใช้ AI ตัวเดียวทั้งเขียน ทั้งบอกว่าโค้ดตัวเองถูกต้อง ความผิดพลาดเชิงรูปแบบหรือเหตุผลบางชนิดอาจหลุดผ่านได้ง่ายกว่าเดิม
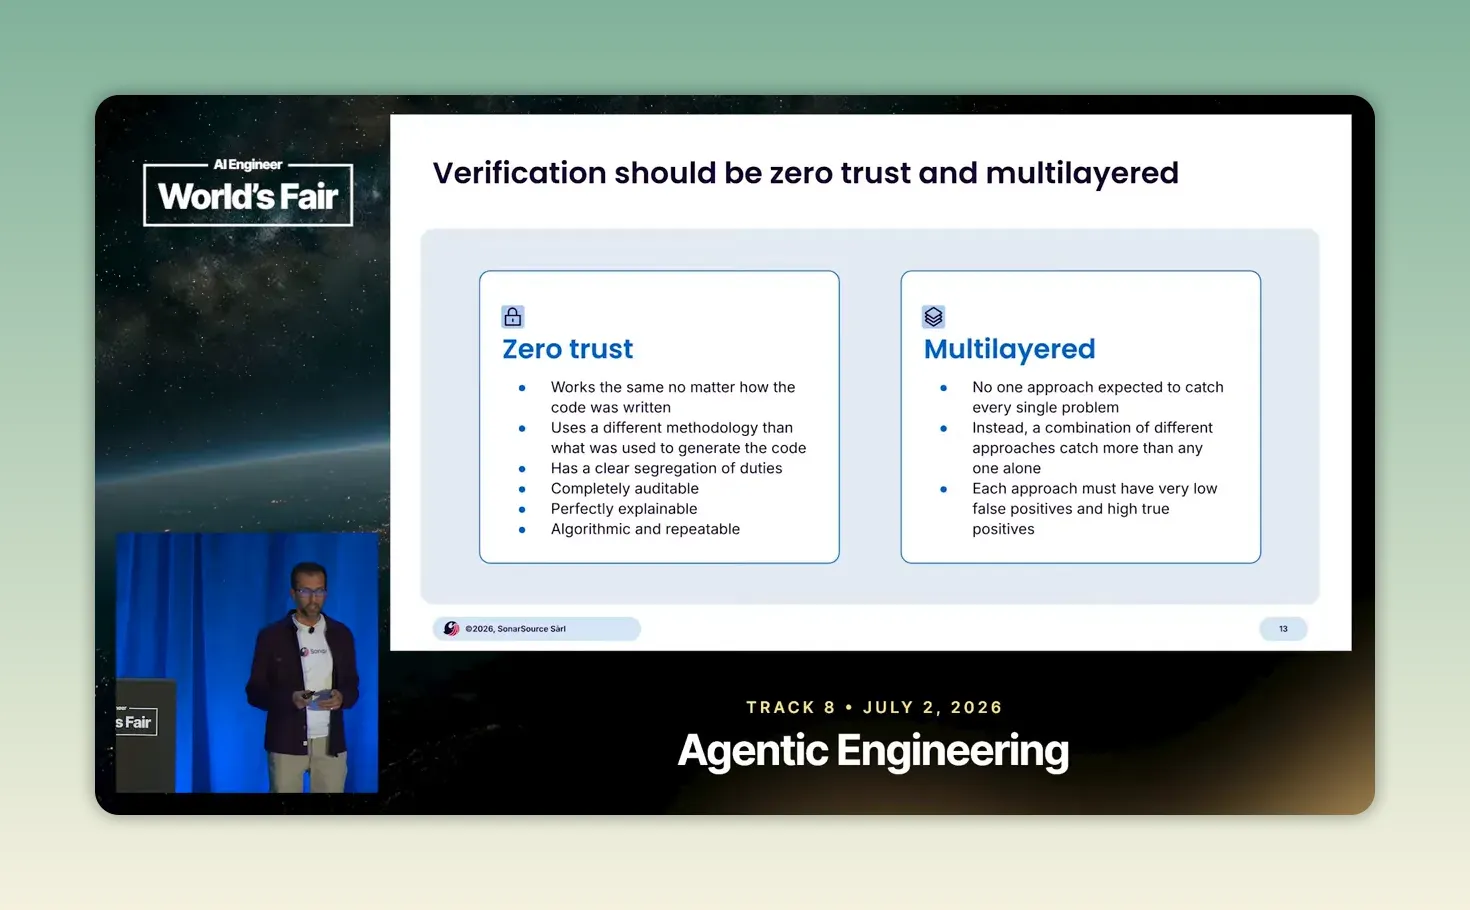
การตรวจที่เหมาะสมควรเป็นแบบ หลายชั้น ครอบคลุมอย่างน้อย:
- คุณภาพและความซับซ้อน: โค้ดอ่านต่อได้หรือไม่ แก้ในอนาคตยากหรือไม่
- ความน่าเชื่อถือ: มีกรณีผิดพลาดที่ระบบรับมือไม่ได้หรือไม่
- security: มีช่องโหว่จากการรับข้อมูล การกำหนดสิทธิ์ หรือ dependency หรือไม่
- กติกาองค์กร: ใช้ library ที่อนุญาตหรือไม่ มีการบันทึก log ตามมาตรฐานหรือไม่
- การทดสอบ: งานสำคัญมี test และผ่าน quality gate ก่อนนำไปใช้หรือไม่
Sonar ยังชี้ให้เห็นว่า model ต่างกันมีจุดแข็งต่างกัน บาง model ทำโจทย์ความถูกต้องและความน่าเชื่อถือได้ดี ขณะที่บาง model เหมาะกว่าเมื่อเป้าหมายคือ maintainability, security หรือโค้ดที่ซับซ้อนน้อยลง ดังนั้นการเลือก model ไม่ควรดูแค่ราคา token หรือความเร็ว แต่ต้องดูชนิดของงานและเกณฑ์คุณภาพด้วย สามารถดูแนวเปรียบเทียบได้จาก LLM leaderboard ของ Sonar
Step 4: วาง workflow แบบ Guide, Verify, Solve
กรอบ ACDC หรือ Agent-Centric Development Cycle ของ Sonar แปลงเป็น workflow ที่ทีมธุรกิจนำไปคุยกับฝ่ายเทคนิคได้ง่าย โดยมี 3 ขั้นที่ต้องวนซ้ำเสมอ คือ Guide, Verify และ Solve
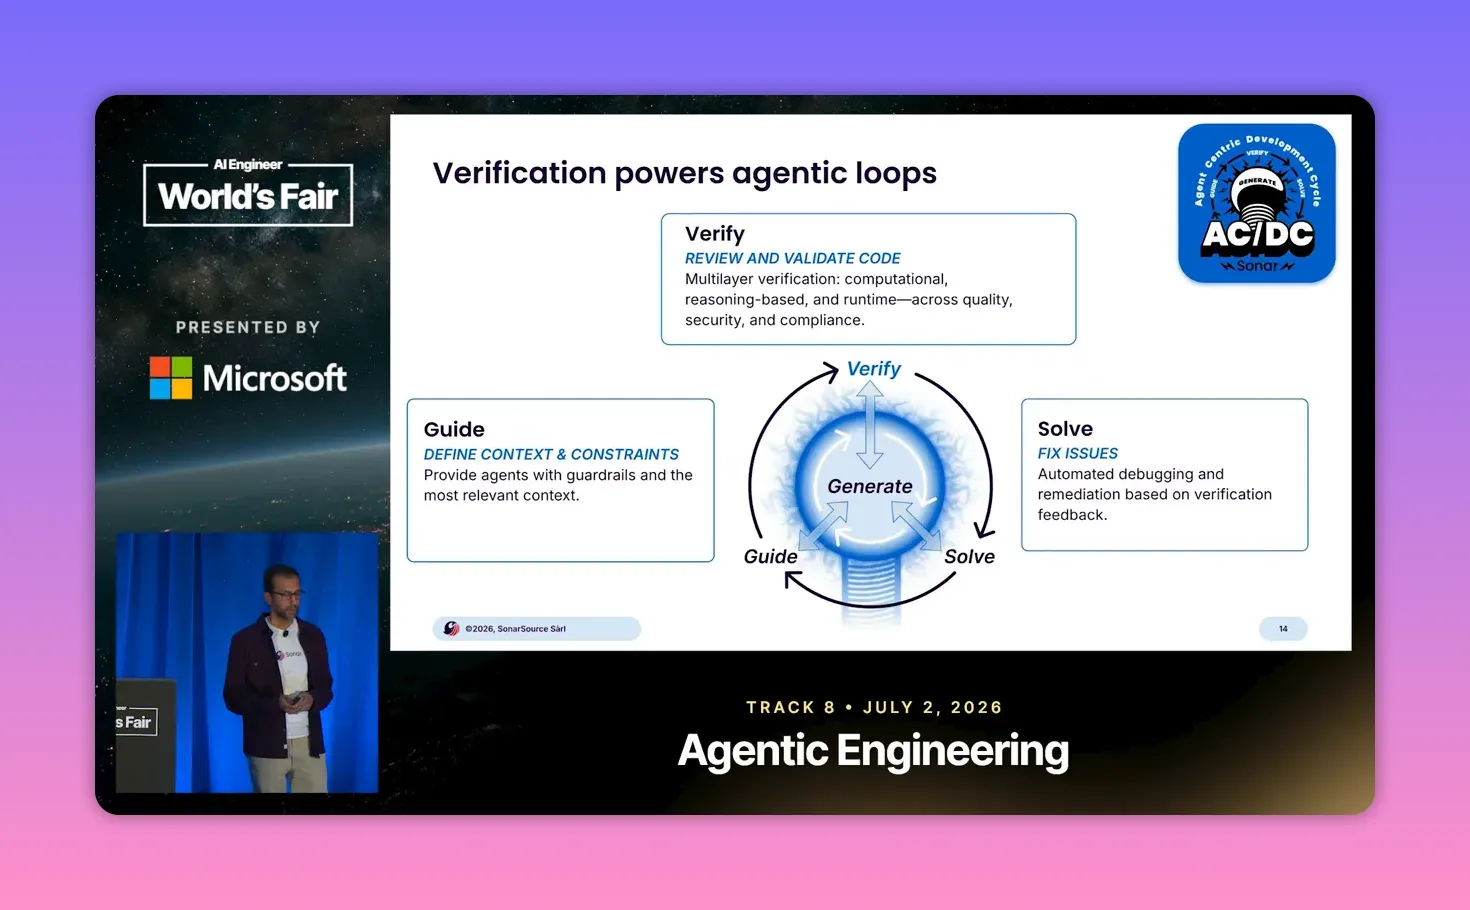
Guide: ให้โจทย์และข้อจำกัดก่อนเริ่มสร้าง
AI ไม่รู้เป้าหมายทางธุรกิจทั้งหมด หากเราโยนคำสั่งกว้าง ๆ เช่น “สร้างระบบจัดการลูกค้า” ผลลัพธ์อาจดูใช้ได้ แต่ไม่สอดคล้องกับวิธีทำงานจริงของบริษัท
ก่อนให้ AI agent ลงมือ ทีมควรเตรียมสิ่งที่เปรียบเสมือนคู่มือทำงาน ได้แก่ โครงสร้างระบบที่ต้องการ มาตรฐานการเขียนโค้ด dependency ที่อนุญาต ข้อห้ามในการจัดเก็บข้อมูล แนวทาง log และเกณฑ์คุณภาพที่ยอมรับได้
สำหรับเจ้าของธุรกิจ ส่วนที่ควรเขียนให้ชัดไม่ใช่รายละเอียดเทคนิคทั้งหมด แต่คือกติกาธุรกิจ เช่น “พนักงานสาขาเห็นเฉพาะข้อมูลสาขาตนเอง” “ข้อมูลลูกค้าห้ามส่งออกเป็นไฟล์โดยไม่มีสิทธิ์” หรือ “ทุกคำสั่งซื้อที่ถูกยกเลิกต้องมีประวัติผู้ดำเนินการ” กติกาเหล่านี้คือ context ที่ AI เดาเองไม่ได้
Verify: ตรวจระหว่างทำ ไม่ใช่รอพังแล้วค่อยตรวจ
ข้อเสนอสำคัญคือให้ verification อยู่ใน inner loop ขณะที่ agent กำลังเขียนโค้ด ไม่ใช่ปล่อยให้ AI สร้างเสร็จทั้งก้อนแล้วจึงค่อยเจอปัญหา เพราะข้อผิดพลาดที่แก้ทันทีจะไม่แพร่ไปยังงานถัดไป
จากนั้นยังต้องมีการตรวจอีกชั้นใน CI/CD หรือช่วงก่อน merge และ deploy เพื่อประเมินโค้ดทั้งชุดใน pull request ตามเกณฑ์คุณภาพ security และ maintainability ที่กำหนดไว้
Solve: ให้ AI แก้ปัญหาได้ แต่จำกัดสิทธิ์ตามความเสี่ยง
เมื่อระบบพบปัญหา AI สามารถช่วยเสนอหรือสร้างแนวทางแก้ได้ทันที โดยเฉพาะงานซ้ำ ๆ เช่น ปรับรูปแบบโค้ด แก้จุดที่ตรวจพบ หรือจัดการ tech debt ที่ค้างอยู่ แต่การอนุมัติอัตโนมัติควรเริ่มจากงานความเสี่ยงต่ำก่อน
แนวคิดที่เหมาะกว่าการเปิด automation เต็มรูปแบบตั้งแต่วันแรกคือ bounded autonomy หรือให้อิสระแก่ agent ภายในขอบเขตที่กำหนด ตัวอย่างเช่น อนุญาตให้ AI แก้ warning บางประเภทและเปิด pull request ได้ แต่ห้าม merge งานที่แตะข้อมูลลูกค้า สิทธิ์ผู้ใช้ หรือการชำระเงินโดยไม่มีคนอนุมัติ
Step 5: ตั้ง quality gate เป็นกติกาธุรกิจ ไม่ใช่เรื่องของทีมเทคนิคฝ่ายเดียว
Quality gate คือเงื่อนไขที่โค้ดต้องผ่านก่อนเดินต่อไปยังขั้นทดสอบหรือ production ประโยชน์ของมันไม่ใช่แค่ป้องกันบั๊ก แต่ทำให้ทุกทีมใช้กติกาเดียวกัน ไม่ว่าทีมใดจะใช้ Cursor, Claude Code, Codex หรือเครื่องมืออื่น
ธุรกิจควรถามทีมเทคนิคให้ตอบได้ว่า “งานประเภทนี้จะถูกหยุดเมื่อเจออะไร” เช่น ช่องโหว่ระดับร้ายแรง test ไม่ผ่าน โค้ดซับซ้อนเกินเกณฑ์ หรือมี dependency ที่ไม่อนุญาต หากตอบไม่ได้ แปลว่าธุรกิจกำลังพึ่งความรอบคอบส่วนบุคคลมากกว่าระบบ
ข้อจำกัดที่ควรพูดตรง ๆ คือเครื่องมือตรวจโค้ดไม่ได้ทำให้ระบบปลอดภัยเองทั้งหมด มันตรวจได้ดีในสิ่งที่ถูกกำหนดเป็นกฎหรือวิเคราะห์จากโค้ดได้ แต่ไม่อาจตัดสินได้แทนธุรกิจว่าฟีเจอร์นั้นตอบโจทย์ลูกค้าหรือกติกาธุรกิจถูกต้องหรือไม่ เพราะฉะนั้น governance ที่ดีต้องมีทั้งเกณฑ์อัตโนมัติและผู้รับผิดชอบการตัดสินใจที่ชัดเจน
Step 6: เปลี่ยนแนวคิดเป็น Actionable Insights สำหรับทีมงาน
- เริ่มจากระบบเดียว: เลือกงานที่สำคัญระดับกลางมาเป็นโครงการนำร่อง ไม่เริ่มจากระบบการเงินหรือข้อมูลอ่อนไหวที่สุด
- เขียนกติกาก่อนเลือกเครื่องมือ: ระบุว่า AI ทำอะไรได้ ทำอะไรไม่ได้ และใครอนุมัติการนำงานไปใช้
- บังคับใช้ quality gate: งานที่ไม่ผ่านเกณฑ์ security, reliability หรือ test ต้องไม่ถูกส่งต่อเพราะกำหนดส่ง
- แยกการสร้างออกจากการตรวจ: อย่าใช้คำตอบของ AI ที่เขียนงานเป็นหลักฐานเดียวว่างานนั้นถูกต้อง
- วัดต้นทุนหลังส่งงาน: ติดตามบั๊ก งานแก้ย้อนหลัง เวลา review และเวลาแก้ incident เพื่อดูว่า AI ลดหรือเพิ่มภาระจริง
Step 7: Troubleshooting เมื่อเริ่มใช้ AI เขียนโค้ด
- ปัญหา: ทีมสร้างงานได้เร็วมากช่วงแรก แต่หลังจากนั้นแก้บั๊กจนงานใหม่ช้าลง
สาเหตุ: มี verification debt สะสมจากโค้ดที่ซับซ้อนหรือไม่ได้ผ่านเกณฑ์เดียวกัน
วิธีแก้: ตั้ง quality gate สำหรับงานใหม่ก่อน แล้วจัดลำดับแก้ tech debt ที่กระทบลูกค้าและระบบสำคัญก่อน - ปัญหา: คนในทีมอนุมัติโค้ดจาก AI เร็วเกินไป
สาเหตุ: ปริมาณงาน review สูง และความมั่นใจจากคำตอบ AI ทำให้เกิดการอนุมัติแบบผ่าน ๆ
วิธีแก้: ให้เครื่องมืออัตโนมัติคัดกรองก่อน ลดขนาด pull request และกำหนดจุดเสี่ยงที่ต้องมีคนตรวจเสมอ - ปัญหา: AI เขียนฟีเจอร์ได้ แต่ไม่ตรงกติกาของบริษัท
สาเหตุ: prompt ไม่มี policy, architecture และข้อจำกัดทางธุรกิจที่เพียงพอ
วิธีแก้: สร้างเอกสาร Guide กลางที่ระบุสิทธิ์ข้อมูล ข้อห้าม dependency รูปแบบ log และ acceptance criteria - ปัญหา: แต่ละทีมใช้ AI คนละตัวและได้มาตรฐานไม่เท่ากัน
สาเหตุ: ไม่มีระบบตรวจกลางและไม่มีเจ้าภาพด้าน governance
วิธีแก้: กำหนดมาตรฐานขั้นต่ำชุดเดียว ใช้ quality gate ร่วมกัน และเก็บหลักฐานการตรวจสำหรับงานสำคัญ
Step 8: การต่อยอดหลังวางระบบตรวจได้แล้ว
- สร้างคลัง policy สำหรับ AI: รวบรวมมาตรฐานงานที่ผ่านการใช้งานจริงไว้เป็น template สำหรับโปรเจกต์ใหม่
- ใช้ AI ลด tech debt อย่างมีลำดับ: มอบหมายงานแก้โค้ดเก่าที่เป็นงานซ้ำและมีเกณฑ์ตรวจชัดเจน เพื่อให้ทีมคนโฟกัสกับฟีเจอร์ใหม่
- เชื่อมการตรวจเข้ากับรายงานธุรกิจ: รายงานแนวโน้มบั๊ก ความเสี่ยง security และงานแก้ย้อนหลังให้ผู้บริหารเห็นควบคู่กับความเร็วในการส่งงาน
Step 9: สรุป Checklist ทั้งหมดก่อนขยาย AI Coding ในองค์กร
- ☐ แบ่งระบบตามระดับความเสี่ยงและความสำคัญต่อธุรกิจ
- ☐ ไม่ใช้ความเร็วในการสร้างเป็น KPI เดียวของ AI coding
- ☐ กำหนด bounded autonomy ว่า AI ทำและอนุมัติอะไรได้บ้าง
- ☐ เขียน Guide ที่มี architecture, policy, กติกาธุรกิจ และข้อห้ามชัดเจน
- ☐ ใช้ระบบตรวจแบบ zero trust กับโค้ดทุกแหล่งที่มา
- ☐ ตรวจหลายชั้นทั้งคุณภาพ ความน่าเชื่อถือ security และ compliance
- ☐ ให้ verification ทำงานระหว่าง agent เขียนโค้ด และก่อน deploy
- ☐ ตั้ง quality gate กลางที่ทุกทีมต้องผ่าน
- ☐ ให้ AI ช่วย Solve ปัญหาในงานความเสี่ยงต่ำก่อน
- ☐ วัดบั๊ก งานแก้ย้อนหลัง และต้นทุนการดูแลระบบหลังนำ AI มาใช้
บทสรุป: AI coding จะสร้างมูลค่าให้ธุรกิจได้มากเมื่อเราไม่มอง AI เป็นเพียงเครื่องมือเร่งการผลิตโค้ด แต่เป็นส่วนหนึ่งของ workflow ที่ต้องมีการกำกับ ตรวจสอบ และแก้ไขเป็นวงจร การ Guide ให้ตรงเป้าหมาย, Verify อย่างเป็นอิสระ และ Solve ภายในขอบเขต คือวิธีเปลี่ยนความเร็วของ AI ให้กลายเป็นซอฟต์แวร์ที่ธุรกิจไว้ใจได้