บทความย้อนหลังจากต้นฉบับวันที่ 7 เมษายน 2026 ว่าด้วยการเปิดตัว Project Glasswing ผลด้านช่องโหว่และความสามารถของโมเดลเป็นข้อมูลที่ Anthropic และผู้ร่วมโครงการรายงาน ไม่ใช่ผลทดสอบอิสระหรือการรับรองว่าระบบจะปลอดภัยโดยอัตโนมัติ กรณี OpenBSD และ Linux ที่ยกมาถูกระบุในประกาศว่าแจ้งผู้ดูแลและแพตช์แล้ว ณ วันประกาศ ตรวจสอบเอกสารเมื่อ 13 ตุลาคม 2026: หน้าเปิดตัวมีอัปเดตวันที่ 6 ตุลาคม ระบุว่าสมาชิก Glasswing จะเปลี่ยนไปสู่ระดับ Specialized Access ของ Cyber Verification Program ดังนั้นเงื่อนไขการเข้าถึงในเนื้อหาด้านล่างเป็นบริบทเดือนเมษายน ไม่ใช่รายละเอียดบริการปัจจุบัน · วิดีโอต้นทาง · ประกาศต้นฉบับและอัปเดตของ Anthropic ·
คนส่วนใหญ่ใช้ซอฟต์แวร์ทุกวันโดยไม่ได้นึกถึง “บั๊ก” จนกว่าจะมีปัญหาเกิดขึ้น ระบบต่าง ๆ ไม่ว่าจะเป็นเว็บแอป บัญชีผู้ใช้ บริการคลาวด์ หรือโครงสร้างพื้นฐานของอินเทอร์เน็ต ล้วนพึ่งพาซอฟต์แวร์และความปลอดภัยของมันอยู่ตลอดเวลา
อย่างไรก็ตาม ในโลกของวิศวกรรมซอฟต์แวร์ ความไม่สมบูรณ์และช่องโหว่เป็นความจริงที่เกิดขึ้นต่อเนื่อง “ประเด็นไม่ใช่ว่าจะมีบั๊กหรือไม่ แต่คือเมื่อใดและผลกระทบจะใหญ่แค่ไหน” บั๊กจำนวนมากถูกแก้ไขและไม่กระทบผู้ใช้โดยตรง แต่เป็นเพราะช่องโหว่บางประเภทที่รุนแรงและแพร่กระจายได้ จึงทำให้ความเสียหายเกิดขึ้นในระดับอุตสาหกรรมและระดับโลก
แนวคิดนี้คือแรงผลักสำคัญของ Project Glasswing ซึ่งเป็นความร่วมมือระหว่างองค์กรเทคโนโลยีขนาดใหญ่หลายราย โดยมีเป้าหมายเพื่อ “ลดความเสี่ยง” และ “ปกป้องซอฟต์แวร์ที่สำคัญที่สุดของโลก” ด้วยความสามารถด้านการเขียนโค้ดและการวิเคราะห์ช่องโหว่ของโมเดล AI รุ่นใหม่ของ Anthropic
ทำไมช่องโหว่ซอฟต์แวร์ถึงทวีความรุนแรงขึ้น
ช่องโหว่ไม่ใช่เรื่องใหม่ ซอฟต์แวร์ทุกระบบมีความผิดพลาดได้ แต่สิ่งที่ทำให้เหตุการณ์บางอย่างกลายเป็นเรื่องใหญ่คือ “การขยายผล”
- ซอฟต์แวร์ถูกนำไปใช้ซ้ำจำนวนมาก บางไลบรารีหรือโค้ดที่ใช้ร่วมกันอาจถูกฝังอยู่ในเว็บไซต์ ระบบ หรือผลิตภัณฑ์จำนวนมาก
- ช่องโหว่เพียงหนึ่งจุดสามารถกระทบหลายปลายทาง หากช่องโหว่ถูกนำไปใช้ได้ มันจะกลายเป็นความเสี่ยงที่ส่งผลกว้างกว่าที่ผู้พัฒนาเดิมคาดคิด
- การค้นหาและแพตช์ในอดีตเป็นงานที่ช้าและแพง การตรวจหาช่องโหว่ต้องใช้เวลา คน และกระบวนการที่เข้มงวด ทำให้บางครั้งช่องโหว่ยังอยู่ในระบบก่อนจะถูกแก้
สรุปแล้ว ความปลอดภัยของซอฟต์แวร์จึงไม่ใช่เรื่องของทีมใดทีมหนึ่ง แต่เป็น “ระบบนิเวศ” ที่ต้องจัดการร่วมกัน เพราะโค้ดชิ้นหนึ่งถูกใช้อยู่ทั่วทั้งอุตสาหกรรม
AI เปลี่ยนเกมความปลอดภัยได้อย่างไร: จากการเขียนโค้ดสู่การค้นหาช่องโหว่
ในช่วงไม่กี่ปีที่ผ่านมา ความสามารถของโมเดล AI ด้านการเขียนโค้ดก้าวกระโดดขึ้นอย่างมาก และมีข้อสังเกตสำคัญ: หากโมเดลสามารถเขียนโค้ดได้ในระดับที่แข่งขันได้กับนักพัฒนามืออาชีพ ก็มีเหตุผลว่ามันอาจสามารถช่วย ค้นหาบั๊กและทำความเข้าใจจุดอ่อน ได้เช่นกัน
ประเด็นที่ทำให้ทีมพัฒนาให้ความสนใจคือโมเดล AI รุ่นใหม่ที่ Anthropic พัฒนาขึ้นเพื่อความสามารถด้านโค้ด และพบว่า “มันดีเรื่องความปลอดภัยในฐานะผลข้างเคียง” ไม่ใช่การฝึกเฉพาะทางด้านไซเบอร์ตั้งแต่ต้น
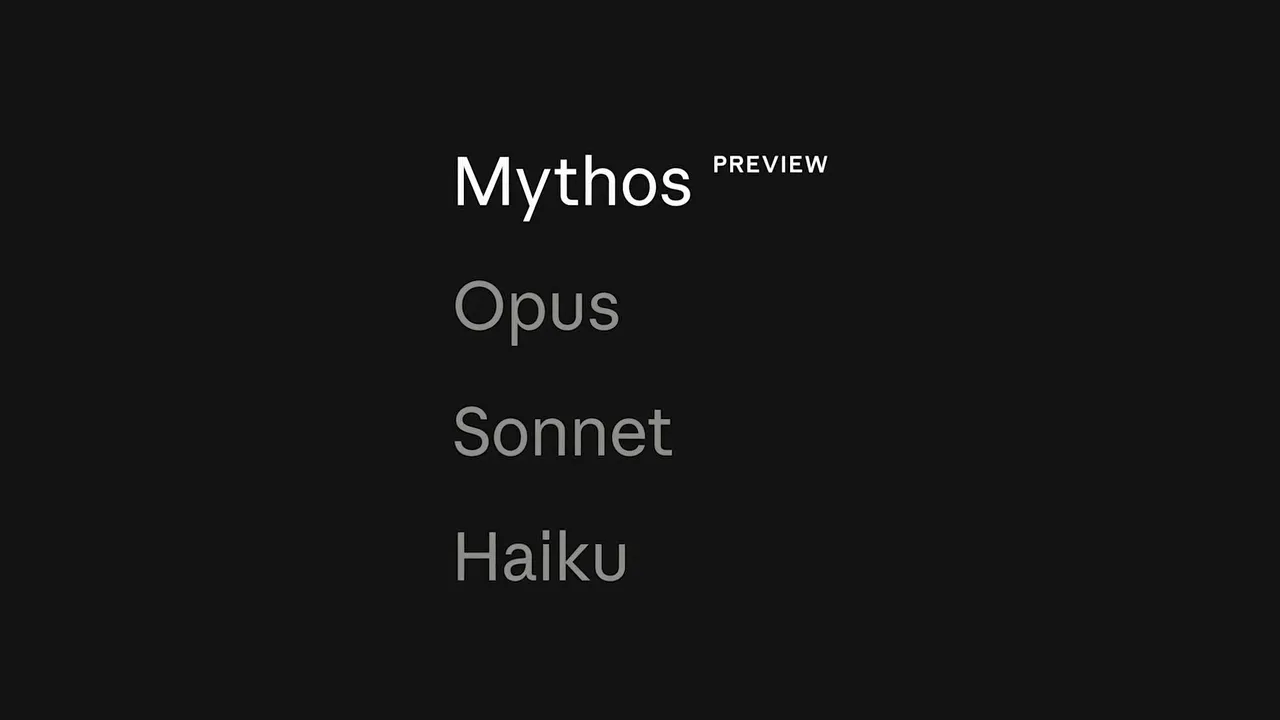
Claude Mythos Preview: โมเดลที่มุ่งพัฒนาให้เก่งเรื่องโค้ดและช่วยยกระดับความปลอดภัย
ทีมงานได้พัฒนาโมเดลที่เรียกว่า Claude Mythos Preview และให้ภาพรวมว่ามันมีความสามารถด้านความปลอดภัยที่ “ดีขึ้นอย่างมีนัยสำคัญ” เมื่อเทียบกับพื้นฐานเดิม
เหตุผลที่ถือว่าเป็นความก้าวหน้าที่ชัดเจน
- ไม่ได้ฝึกเฉพาะเพื่อไซเบอร์ โมเดลถูกฝึกมาให้เก่งด้านโค้ดเป็นหลัก แต่พบว่าความสามารถนั้นสะท้อนมายังงานค้นหาช่องโหว่
- ช่วยค้นหาได้เร็วขึ้น หากโมเดลระบุช่องโหว่ได้มากและเร็วกว่าเดิม ก็จะทำให้การแพตช์เกิดขึ้นเร็วขึ้นตาม
- ทำได้ “เชื่อมต่อ” ช่องโหว่หลายจุด จุดแตกต่างที่สำคัญคือความสามารถในการประกอบเหตุการณ์จากหลายช่องโหว่ให้เกิดผลลัพธ์ที่ซับซ้อน
การ “chain vulnerabilities” คืออะไร และทำไมสำคัญ
ช่องโหว่จำนวนมากเมื่อมองแบบแยกเดี่ยวอาจไม่ได้ให้ผลรุนแรงมากนัก แต่ในโลกของการโจมตี สิ่งที่ทำให้ภัยอันตรายเพิ่มขึ้นคือการใช้ช่องโหว่หลายขั้นตอนร่วมกัน
แนวคิดที่อธิบายคือ โมเดลสามารถสร้าง “เส้นทางการโจมตี” จากช่องโหว่ 3, 4 หรือบางครั้ง 5 ช่องโหว่ ที่ต่อกันเป็นลำดับ จนเกิดผลลัพธ์ปลายทางที่มีความซับซ้อนสูงกว่าเดิม
ในมุมของผู้ป้องกัน นี่หมายถึงสามารถค้นหาความเสี่ยงที่ลึกกว่าเดิม และแก้ไขก่อนที่มันจะถูกนำไปใช้จริง
ความเป็นอิสระของโมเดล: เหตุผลที่ช่วยงานระดับ “วันทั้งวัน” ของนักวิจัย
อีกองค์ประกอบที่ถูกกล่าวถึงคือความ “autonomous” หรือความสามารถในการทำงานแบบต่อเนื่องและมุ่งเป้าหมายของโมเดล
งานความปลอดภัยหลายอย่างในชีวิตจริงของนักวิจัยมักเป็นงานที่ยาวและซับซ้อน ต้องไล่ตรวจสอบขั้นตอนหลายระดับตลอดทั้งวัน หากโมเดลสามารถไล่ดำเนินงานระยะไกลได้ดีขึ้น มันก็จะช่วยเพิ่มอัตราความสำเร็จในการค้นหาช่องโหว่ได้
ประเด็นด้านความเสี่ยง: ความสามารถที่อาจถูกนำไปใช้ในทางที่ผิด
เมื่อโมเดลมีศักยภาพสูง ด้านหนึ่งมันช่วยผู้ป้องกันได้ แต่ในอีกด้านหนึ่งก็มีความเสี่ยงว่าอาจถูกใช้โดยผู้ไม่หวังดีเช่นกัน
ดังนั้นทีมงานจึงระบุชัดเจนว่าพวกเขาจะ ไม่ปล่อยโมเดลนี้ออกสู่สาธารณะอย่างกว้างขวาง และจะมีการวางแผนรับมือความเสี่ยงในกระบวนการถัดไป โดยความสามารถที่ทรงพลังยิ่งขึ้นอาจเกิดขึ้นทั้งจากองค์กรของพวกเขาและจากผู้อื่น
มุมมองนี้สะท้อนหลักการสำคัญของการนำ AI ไปใช้ในความปลอดภัย: การออกแบบการเข้าถึง เครื่องมือ และการกำกับดูแล ต้องเดินควบคู่กัน ไม่เช่นนั้น “สิ่งที่ใช้ป้องกัน” อาจกลายเป็น “สิ่งที่ใช้โจมตี” ได้
Project Glasswing: ทำไมต้องเป็นความร่วมมือข้ามองค์กร
ด้วยเหตุผลของทั้งประโยชน์และความเสี่ยง จึงเกิดโครงการที่เรียกว่า Project Glasswing โดยมีแนวคิดการทำงานร่วมกับองค์กรที่เกี่ยวข้องกับซอฟต์แวร์และระบบที่สำคัญต่อความเสถียรของโลก
เป้าหมายคือการนำโมเดลไปอยู่ในมือของทีมผู้พัฒนาซอฟต์แวร์เพื่อให้พวกเขาสามารถ:
- ประเมินวิธีใช้งาน ว่าจะลดความเสี่ยงได้อย่างไร
- ค้นหาปัญหาได้เร็วขึ้น และแก้ไขได้ทันก่อนถูกใช้งานโจมตี
- สร้างศักยภาพการป้องกันร่วมกัน เพราะไม่มีองค์กรเดียวที่เห็นภาพรวมทั้งหมด
ความร่วมมือนี้ไม่ได้ตั้งเป้าเป็นโครงการสั้น ๆ ภายในไม่กี่สัปดาห์ แต่เป็นงานระยะยาว อาจใช้เวลา “หลายเดือนหรือหลายปี” เพื่อผลักให้ระบบนิเวศซอฟต์แวร์ปลอดภัยขึ้นจริง
ผลลัพธ์ที่เกิดขึ้นแล้ว: การค้นหาช่องโหว่ในระบบหลักและโค้ดเปิด
แม้โครงการจะเป็นความคิดเชิงอนาคต แต่มีตัวอย่างการทดสอบและการค้นหาช่องโหว่ที่ถูกเล่าถึงในเชิงภาพรวมว่าเกิดขึ้นจริง
สำรวจแพลตฟอร์มหลักของโลก
ทีมงานระบุว่าร่วมกับพันธมิตรได้ค้นพบช่องโหว่ “เกือบทุกแพลตฟอร์มหลัก” และมีการกล่าวถึงความเร่งของผลลัพธ์ที่สามารถหาได้เร็วมากในช่วงเวลาสั้นเมื่อเทียบกับงานในชีวิตที่ผ่านมา
กรณีตัวอย่าง: OpenBSD
หนึ่งในตัวอย่างคือการพบช่องโหว่บน OpenBSD ที่ดำรงอยู่มานานถึง 27 ปี โดยมีรายละเอียดเชิงผลกระทบว่าเมื่อส่งข้อมูลเพียงเล็กน้อยไปยังเซิร์ฟเวอร์ OpenBSD ก็สามารถทำให้ระบบหยุดทำงานได้
นี่เป็นภาพสะท้อนของสิ่งที่สำคัญ: บางบั๊กมี “อายุยาว” เพราะการค้นหาเชิงลึกแบบเดิมใช้เวลาและทรัพยากรมาก แม้ระบบจะได้รับการดูแลเป็นอย่างดี
กรณีตัวอย่าง: Linux
อีกกรณีคือบน Linux ที่พบช่องโหว่หลายรายการซึ่งสามารถทำให้ผู้ใช้ที่ไม่มีสิทธิ์สูงสามารถยกระดับสิทธิ์ไปสู่การเป็นผู้ดูแลระบบได้ เพียงแค่รันไบนารีบางตัวบนเครื่องของตน
สิ่งนี้ชี้ให้เห็นว่าช่องโหว่ในระบบระดับปฏิบัติการไม่ใช่แค่เรื่อง “ข้อผิดพลาดเชิงตรรกะ” แต่สามารถมีผลกระทบทางสิทธิและการควบคุมระบบได้โดยตรง
กระบวนการป้องกันที่ถูกต้อง: แจ้งผู้ดูแลและผลักแพตช์ให้ใช้งานได้จริง
การค้นหาช่องโหว่ไม่จบที่การค้นพบ ทีมงานระบุว่ามีการแจ้งรายละเอียดไปยังผู้ดูแลซอฟต์แวร์ ซึ่งเป็นทีมที่รับผิดชอบการรันและดูแลระบบจริง
จากนั้นผู้ดูแลทำการแก้และมีการนำแพตช์ไปใช้งาน เพื่อให้ผู้ที่ใช้ซอฟต์แวร์นั้น ๆ ไม่ตกเป็นเหยื่อของการโจมตีที่อาศัยช่องโหว่นั้นอีกต่อไป
แนวทางนี้สอดคล้องกับหลักการความรับผิดชอบในงานความปลอดภัย โดยมุ่งไปสู่ “การแก้ไข” มากกว่าการ “โชว์ความสามารถ”
ความคุ้มค่าต่อผู้พัฒนา: เครื่องมือช่วยค้นหาและแก้ก่อนโดนเอาไปโจมตี
ในมุมผู้ดูแลและผู้พัฒนาซอฟต์แวร์ที่ทำงานดูแลระบบอย่างต่อเนื่อง การมีเครื่องมือที่ช่วยตรวจหาช่องโหว่ในโค้ดของตนเองและแก้ก่อนที่จะถูกเอาไปใช้เป็นประโยชน์ต่อผู้โจมตีนั้น “มีคุณค่าอย่างยิ่ง”
เมื่อโมเดลช่วยเพิ่มความเร็วในการค้นหาและเพิ่มโอกาสในการเจอความเสี่ยงก่อนใช้งานจริง ผู้พัฒนาจะลดภาระและลดหน้าต่างเวลาที่ระบบยังมีช่องโหว่อยู่
ความปลอดภัยเป็นเรื่องสังคม: ซอฟต์แวร์ทำให้ชีวิตประจำวันเชื่อมต่อกัน
ข้อความสำคัญอีกส่วนหนึ่งคือการมองความปลอดภัยไซเบอร์ในฐานะ “ความปลอดภัยของสังคม” เพราะแทบทุกมิติของชีวิตในปัจจุบันเกี่ยวข้องกับระบบดิจิทัล
เมื่อซอฟต์แวร์กลายเป็นโครงสร้างพื้นฐานของการทำงาน ธุรกรรม และโครงสร้างพื้นฐานที่สำคัญ ความเสี่ยงด้านความปลอดภัยจึงไม่ได้กระทบแค่บริษัทใดบริษัทหนึ่ง แต่กระทบประชาชน เศรษฐกิจ และความต่อเนื่องของบริการสาธารณะ
ทำงานกับหน่วยงานภาครัฐ: ลดความเสี่ยงของโมเดลอย่างเป็นระบบ
ทีมงานยังระบุว่ามีการพูดคุยกับเจ้าหน้าที่ในสหรัฐอเมริกา และเสนอความร่วมมือในการประเมินความเสี่ยงของโมเดลเหล่านี้ รวมถึงวิธีการป้องกัน
การมีส่วนร่วมของภาครัฐสะท้อนความจริงที่ว่า เมื่อความสามารถด้าน AI มีผลต่อความปลอดภัยระดับสังคม การกำกับดูแลและการประเมินความเสี่ยงจึงไม่ควรเป็นเรื่องของเอกชนเท่านั้น
แนวทางระยะยาว: ทำให้ซอฟต์แวร์ของโลกปลอดภัยขึ้นจริง
Project Glasswing ถูกวางในลักษณะโครงสร้างระยะยาว เพราะการยกระดับความปลอดภัยในระดับโครงสร้างพื้นฐานต้องใช้เวลาในการ:
- นำเครื่องมือไปสู่ทีมผู้พัฒนาที่ดูแลระบบสำคัญ
- ทดสอบการใช้งานให้ลดความเสี่ยงจริง
- เร่งกระบวนการค้นหาช่องโหว่และการแพตช์
- ทำให้เกิดความร่วมมือแบบข้ามองค์กร โดยไม่มีใครเห็นภาพรวมทั้งหมด
ท้ายที่สุด เป้าหมายที่สื่อคือการทำให้ ซอฟต์แวร์ของโลก ข้อมูลลูกค้า ธุรกรรมทางการเงิน และโครงสร้างพื้นฐานที่สำคัญ ปลอดภัยขึ้นกว่าก่อนหน้า
ประเด็นที่ควรจำ
- ช่องโหว่ซอฟต์แวร์เป็นเรื่องปกติ แต่ผลกระทบจะรุนแรงเมื่อมันขยายไปสู่ระบบจำนวนมาก
- โมเดลที่เก่งการเขียนโค้ดอาจช่วยค้นหาช่องโหว่และสร้างการโจมตีแบบหลายขั้นได้ ซึ่งเป็นโอกาสของผู้ป้องกัน
- Project Glasswing เป็นความร่วมมือเพื่อให้ผู้พัฒนาซอฟต์แวร์ใช้ความสามารถดังกล่าวในการลดความเสี่ยง
- ต้องคำนึงถึงความเสี่ยงด้านการใช้ผิดทาง จึงมีแนวทางการไม่ปล่อยโมเดลสู่สาธารณะอย่างกว้าง
- แจ้งผู้ดูแลและผลักแพตช์ คือขั้นตอนสำคัญที่ทำให้การค้นพบกลายเป็นความปลอดภัยที่เป็นรูปธรรม
เมื่อซอฟต์แวร์เป็นรากฐานของการใช้ชีวิตในยุคดิจิทัล การยกระดับความปลอดภัยไม่ใช่หน้าที่ของทีมเล็ก ๆ แต่ต้องเป็นงานร่วมกันของผู้พัฒนา ผู้ดูแล ผู้เชี่ยวชาญด้านความปลอดภัย และหน่วยงานภาครัฐ รวมถึงการใช้เครื่องมือใหม่อย่าง AI อย่างมีความรับผิดชอบ
Project Glasswing จึงไม่ใช่แค่เรื่องเทคโนโลยี แต่เป็นเรื่องกระบวนการและความร่วมมือ เพื่อให้โลกปลอดภัยขึ้นในระดับที่วัดผลได้ต่อระบบที่คนจำนวนมากพึ่งพาอยู่ทุกวัน