วันที่บทความต้นทางใน VideoToBlog: 2026-02-28 ไม่ใช่วันที่อัปโหลดวิดีโอที่ตรวจยืนยันแล้ว เนื้อหาและภาพเป็นคำอธิบาย OpenClaw 2026.2.25 ตามช่วงเวลาต้นทาง การตั้งค่า ค่าเริ่มต้น และช่องทางที่รองรับอาจเปลี่ยนตามรุ่น ไม่ใช่การรับรองความปลอดภัยของระบบที่ติดตั้งจริง · แหล่งอ้างอิงในบทความต้นทาง
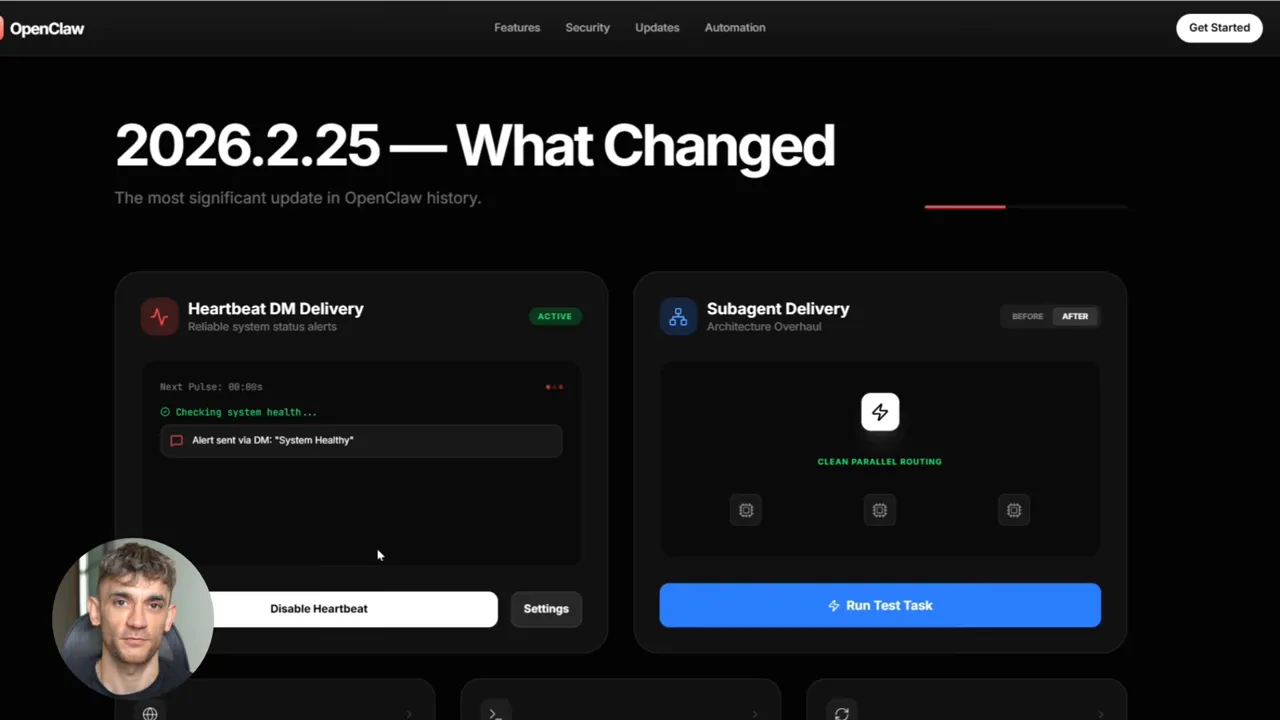
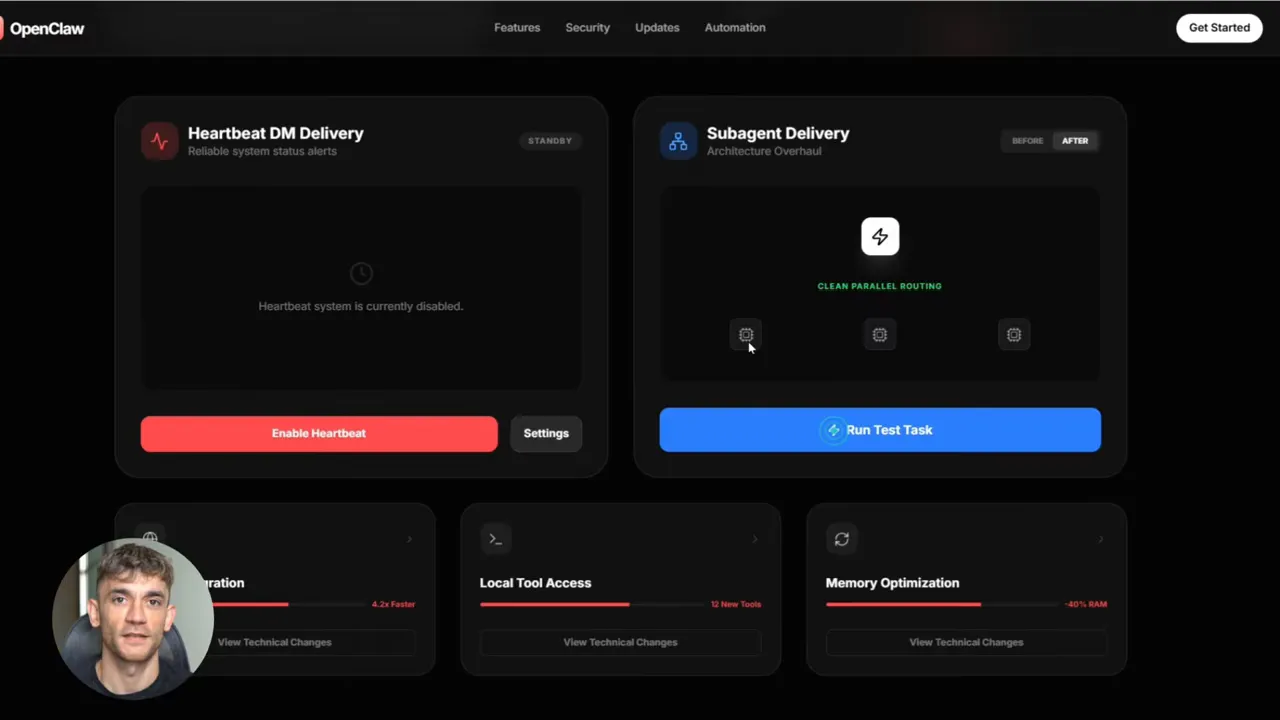
ขอบเขตการตั้งค่าและหลักฐาน: บันทึกการออกรุ่น 2026.2.25 ระบุว่า heartbeat ทางข้อความส่วนตัวกลับเป็น allow และผู้ดูแลสามารถกำหนด directPolicy เป็น block ได้ รุ่นนี้ใช้ขอบเขตความไว้วางใจแบบผู้ควบคุมที่เชื่อถือได้คนเดียวเป็นหลัก การกล่าวถึง sandbox หรือการแก้ช่องโหว่ในต้นทางไม่หมายความว่าทุกการติดตั้งแยกสิทธิ์ครบหรือปลอดภัยอัตโนมัติ ต้องตรวจการตั้งค่า สิทธิ์ ตัวเชื่อมต่อ และผลกระทบก่อนใช้งาน ภาพอธิบายของต้นทางมีสถานะ STANDBY/disabled และตัวเลขสาธิต จึงไม่ยืนยันผลการส่งข้อความจริงหรือ benchmark ประสิทธิภาพ
เพิ่งดูคลิปสรุปอัพเดตของ OpenClaw แล้วรู้สึกว่าการอัพเดตครั้งนี้ไม่ใช่แค่แพตช์ธรรมดา แต่เป็นจุดเปลี่ยนที่ทำให้องค์ประกอบพื้นฐานของระบบแกร่งขึ้นมากขึ้น เราจะสรุปจุดเปลี่ยนสำคัญ วิเคราะห์ผลกระทบเชิงปฏิบัติ และให้แนวทางการตั้งค่าเพื่อใช้งานจริง โดยเน้นประเด็นที่ต้องรู้ก่อนติดตั้งหรืออัพเดต
OpenClaw คืออะไร และทำไมต้องใส่ใจ
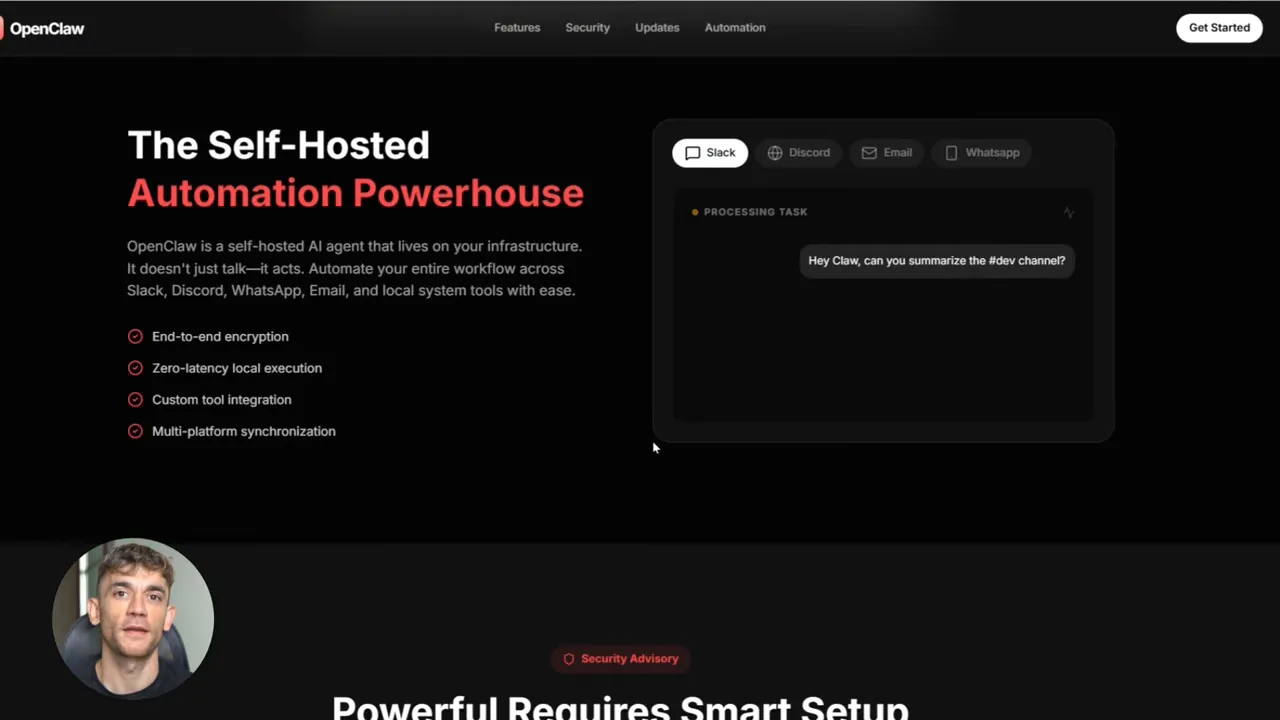
OpenClaw คือระบบ AI agent แบบ self-hosted ที่เชื่อมต่อกับแพลตฟอร์มการสื่อสารและเครื่องมือต่างๆ เช่น Slack, Discord, WhatsApp, อีเมล รวมถึง API และไฟล์ในเครื่อง ทำงานอัตโนมัติแทนคน เช่น ส่งข้อความ ตอบอีเมล แจ้งเตือน และจัดการงานซ้ำๆ ตลอด 24 ชั่วโมง
ความน่าสนใจของ OpenClaw อยู่ที่มันเก็บเซสชันและข้อมูลล็อกอินเพื่อให้สามารถทำงานต่อเนื่องโดยไม่ต้องล็อกอินใหม่ แต่ข้อเสียคือความเสี่ยงด้านความปลอดภัยถ้าตั้งค่าไม่ดี จึงมีคำแนะนำจาก Microsoft ให้รันใน VM หรือสภาพแวดล้อมแยกจากเครื่องหลัก
ภาพรวมอัพเดต 2026.2.25: ห้าประเด็นหลัก
อัพเดตนี้โฟกัสไปที่ความเสถียรของการส่งข้อความและความปลอดภัย โดยมีห้าจุดเด่นที่เปลี่ยนการใช้งานจริงได้ทันที: Heartbeat DM กลับมา, การส่งผลของ sub-agent ถูกปรับใหม่, แก้ปัญหา session ของ Slack ใน thread, ตรวจสิทธิ์การใช้ reaction ข้ามช่องทางแบบเดียวกัน, และการเสริมความแข็งแกร่งด้านความปลอดภัย
1) Heartbeat DM กลับมา
Heartbeat automation คือระบบที่รันเป็นจังหวะตามตารางเพื่อตรวจสอบสถานะต่างๆ และแจ้งเตือนเมื่อมีเหตุการณ์สำคัญ ในเวอร์ชันก่อนมีการปิดการส่ง DM ของ heartbeat เพราะเกิดการส่งข้อความผิดที่ผิดทาง แต่การปิดฟีเจอร์นี้ทำให้การตรวจสอบเบื้องหลังสูญเสียประโยชน์ไปหลายอย่าง
การอัพเดตล่าสุดเปิดให้ heartbeat ส่ง DM ได้อีกครั้ง ทำให้ระบบแจ้งเตือนพื้นฐานกลับมามีประโยชน์ เช่น การเตือนสถานะเซิร์ฟเวอร์ การติดตามงานที่ค้าง หรือเตือนเมื่อมีเหตุการณ์ผิดปกติ เหมาะกับทีมที่ต้องการการมอนิเตอร์แบบ passive และต้องการข้อความสั้นๆ ที่ไปถึงบุคคลที่เหมาะสมทันที
ข้อสังเกตและคำแนะนำ
การเปิด DM กลับมาทำให้ควรตั้งค่าการกรองและ routing ให้ชัดเจน เพื่อป้องกันการแจ้งเตือนผิดปลายทาง แนะนำให้ทดลองในสภาพแวดล้อมทดสอบก่อนออกสู่โปรดักชัน และกำหนดระดับความสำคัญของข้อความไม่ให้กลายเป็นเสียงรบกวน
2) Sub-agent delivery ถูกปรับใหม่อย่างสิ้นเชิง
ระบบ sub-agent คือการให้ agent หลักเป็นผู้ควบคุม และเปิด sub-agent เป็นงานเล็กๆ (worker) เพื่อทำหน้าที่เฉพาะ เช่น ดึงข้อมูลจาก API ประมวลผลข้อความ หรือส่งรายงานย่อย ปัญหาที่เกิดก่อนหน้านี้คือการส่งผลงานจาก sub-agent กลับมาให้ agent หลักไม่เสถียร ข้อมูลหาย หรือ routing ผิดทาง
อัพเดตนี้ปรับโครงสร้างการส่งผลให้สะอาดกว่า เร็วกว่า และเชื่อถือได้มากขึ้น ทำให้สามารถออกแบบสถาปัตยกรรมแบบมีหลาย worker ทำงานขนานกันได้จริง ตัวอย่างเช่น agent หลักคุมการจ้างงาน 5-6 sub-agent เพื่อเก็บข้อมูลลูกค้า คัดกรอง lead และอัพเดตรายงานประจำวันโดยไม่ต้องมาคอยเช็กทีละงาน
ผลเชิงปฏิบัติ
สำหรับทีมที่ออกแบบ workflow แบบกระจายงาน ฟีเจอร์นี้สำคัญมาก ช่วยให้ scale ระบบอัตโนมัติได้โดยไม่ต้องเผชิญปัญหาการสื่อสารภายใน เรายังแนะนำให้ติดตั้ง logging และ tracing ระดับย่อย เพื่อจับปัญหา message routing ได้เร็วขึ้น
3) แก้ไข session ของ Slack ใน thread
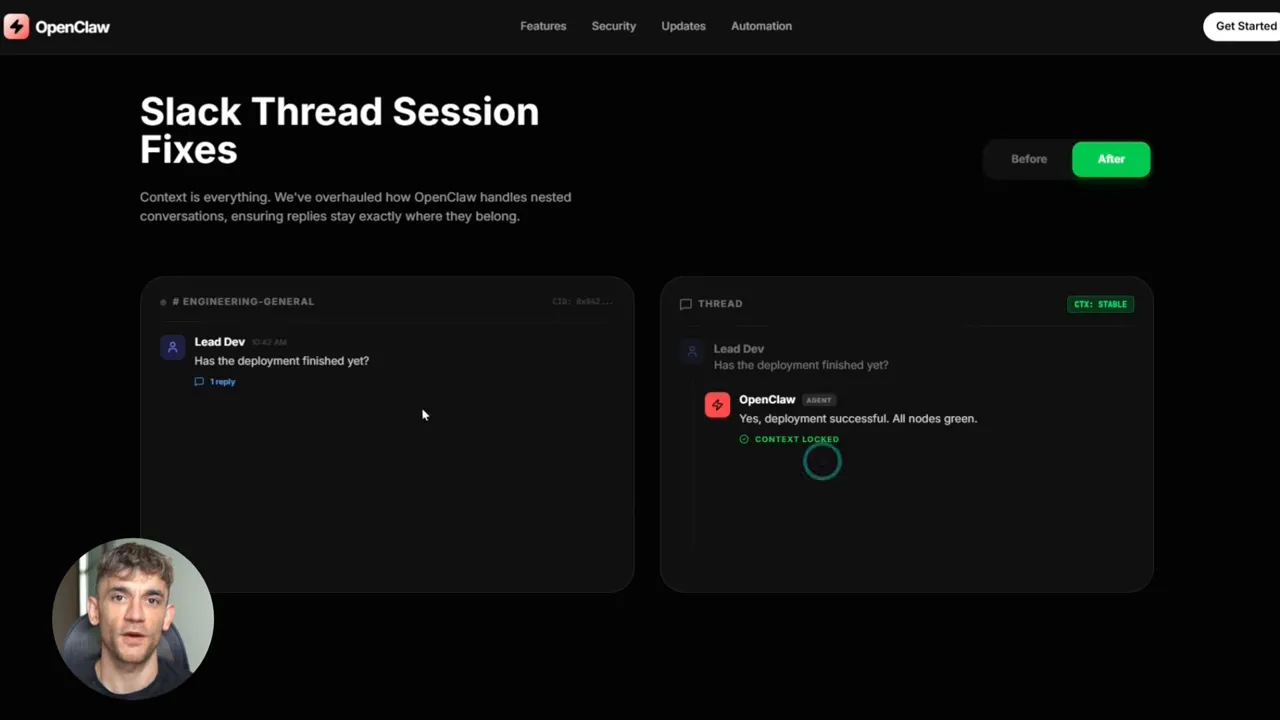
ปัญหาเดิมคือการตอบใน thread ของ Slack แล้วข้อความหลุดออกมาที่ช่องทางหลัก ทำให้บทสนทนาสับสน โดยเฉพาะในทีมที่ใช้ Slack เป็นแกนกลางในการสื่อสารอันนี้สร้างความวุ่นวายได้มาก
อัพเดตแก้ให้ session ของ agent เกาะอยู่กับ context ของ thread อย่างถูกต้อง ส่งผลให้ reply คงอยู่ใน thread เดิม ไม่ไปก่อความสับสนใน channel หลัก นี่คือการปรับปรุงที่เพิ่มคุณภาพชีวิตการใช้งานสำหรับทีมโดยตรง
4) การยืนยันสิทธิ์เมื่อใช้ reaction ข้ามทุกช่องทาง
หลายคนใช้ emoji reaction เป็นทริกเกอร์ให้ agent ทำงาน เช่น ติดดาวข้อความเพื่อให้ agent ส่งงานต่อ แต่ก่อนหน้านี้การตรวจสอบสิทธิ์การใช้ reaction ไม่สอดคล้องกันข้ามแพลตฟอร์ม บางแพลตฟอร์มอนุญาตเกินความควร
ตอนนี้ OpenClaw ปรับให้ตรวจสิทธิ์การใช้ reaction แบบเหมือนกันทั้ง Slack, Discord และแพลตฟอร์มอื่นๆ ทำให้การทริกเกอร์ด้วย reaction ปลอดภัยและคาดเดาได้มากขึ้น
คำแนะนำเชิงปฏิบัติ
ควรกำหนดนโยบายว่าใครสามารถทำอะไรด้วย reaction และทดสอบกรณี edge เช่น bot reaction, multi-reaction หรือ reaction จาก guest user เพื่อให้การออกแบบ automation ไม่ถูกใช้งานโดยไม่ได้ตั้งใจ
5) การเสริมความแข็งแกร่งด้านความปลอดภัย (Security Hardening)
จุดนี้เป็นหัวใจของอัพเดต ทีม OpenClaw ตอบรับเสียงจากนักวิจัยด้านความปลอดภัยและงานวิจัยเชิงวิชาการ ด้วยการปรับหลายด้านพร้อมกัน
- Sandboxing — agent วิ่งในกล่องแยก ช่วยลดโอกาสที่มันจะเข้าถึงส่วนที่ไม่ควรเข้าถึง
- Session isolation — งานต่างกันไม่รั่วไหลข้ามกัน
- Credential redaction — ซ่อนรหัสผ่านหรือ API key ไม่ให้โผล่ใน logs หรือข้อความ
- Permission by default — สิทธิ์เริ่มต้นถูกจำกัดไว้ก่อน แล้วค่อยเพิ่มเมื่อจำเป็น
- Routing defaults — ลดโอกาสส่งข้อความออกนอกช่องทางหรือ broadcast โดยไม่ตั้งใจ
รวมกันแล้วมาตรการเหล่านี้ลดความเสี่ยงจาก misconfiguration ที่เคยเกิดขึ้นบ่อยในระบบ agent ที่เข้าถึงข้อมูลหลายช่องทาง
ผลกระทบเชิงกลยุทธ์และแนวทางปฏิบัติ
การอัพเดตครั้งนี้ทำให้ OpenClawมีความน่าเชื่อถือมากขึ้นในระดับองค์กร เราจะได้เห็นการนำไปใช้จริงในรูปแบบต่อไปนี้
การมอนิเตอร์แบบ passive ที่เคยพึ่งพา heartbeat กลับมามีประสิทธิภาพ ทีมสามารถตั้งค่าแจ้งเตือนชั้นต้นให้ส่ง DM เฉพาะเหตุการณ์สำคัญ โดยไม่มีเสียงรบกวน
สถาปัตยกรรมที่ใช้ sub-agent ให้ความยืดหยุ่นสูงขึ้น เหมาะกับระบบที่มีการประมวลผลแบบขนาน เช่น การดึงข้อมูลจากหลายแหล่งพร้อมกัน และการจัดการ pipeline ของงานที่ต้องผ่านหลายขั้นตอน
การปรับปรุงด้านความปลอดภัยช่วยให้ผู้ที่เคยลังเลในการนำ agent มารันในสภาพแวดล้อมขององค์กรกล้าที่จะทดลองมากขึ้น แต่ยังจำเป็นต้องปฏิบัติตามแนวทางการติดตั้งอย่างเคร่งครัด
แนวทางการอัพเดตและตั้งค่าอย่างปลอดภัย
ขั้นตอนการอัพเดตทั่วไปคือรันคำสั่งอัพเดตผ่าน terminal หรือดึงภาพใหม่ด้วย docker pull หากรันในคอนเทนเนอร์ แต่จุดสำคัญไม่ใช่แค่การอัพเดตเฉยๆ แต่เป็นการกำหนดสภาพแวดล้อมให้ปลอดภัย
คำแนะนำสำคัญที่ควรทำ:
- รันในสภาพแวดล้อมแยก เช่น virtual machine หรือ container อย่าใช้เครื่องหลัก
- กำหนดสิทธิ์แบบน้อยก่อน แล้วค่อยขยายเมื่อต้องการ
- มอนิเตอร์พฤติกรรมของ agent ตรวจ log และ routing อย่างสม่ำเสมอ
การตั้งค่าเหล่านี้ช่วยลดความเสี่ยงจาก token รั่วไหล หรือการส่งข้อความโดยไม่ได้ตั้งใจ
ตัวอย่างการใช้งานจริงที่น่าสนใจ
สมมติทีมการตลาดต้องการระบบติดตาม lead อัตโนมัติ: agent หลักรับ webhook จากฟอร์ม แล้วสั่ง sub-agent 1 ดึงข้อมูลจาก CRM, sub-agent 2 ทำการคัดกรองคุณภาพ, sub-agent 3 สร้างสรุปรายงานและส่ง DM แจ้งเตือนเฉพาะกรณี lead คุณภาพสูง การอัพเดต sub-agent delivery จะทำให้ pipeline นี้เชื่อถือได้ ตรงเวลา และไม่สูญเสียข้อมูล
อีกกรณีคือการมอนิเตอร์ความเสถียรของเซิร์ฟเวอร์: heartbeat ตรวจค่าสำคัญเป็นช่วงๆ หากพบค่าเกินเกณฑ์ agent ส่ง DM ถึงผู้รับผิดชอบทันที ระบบที่มี sandboxing และ credential redaction จะช่วยให้ข้อมูลที่ส่งไม่เสี่ยงต่อการรั่วไหล
คำศัพท์เฉพาะที่น่าสนใจ
- AI agent — โปรแกรมอัตโนมัติที่ทำงานแทนมนุษย์ในการตอบโต้หรือประมวลผลข้อมูล
- Heartbeat automation — การรันงานเป็นระยะเพื่อตรวจสถานะหรือส่งการแจ้งเตือน
- Sub-agent — ตัวช่วยย่อยที่ agent หลักเรียกใช้เพื่อทำงานเฉพาะทาง
- Sandboxing — การรันซอฟต์แวร์ภายในสภาพแวดล้อมจำกัดเพื่อป้องกันการเข้าถึงส่วนอื่น
- Credential redaction — การซ่อนข้อมูลรับรอง เช่น รหัสผ่าน หรือ API key ใน log และข้อความ
สิ่งที่ได้จากคลิปนี้
เราได้เห็นว่าอัพเดต 2026.2.25 ไม่ได้เพิ่มฟีเจอร์เดี่ยวๆ แต่แก้จุดอ่อนพื้นฐานหลายจุดพร้อมกัน ซึ่งส่งผลให้ระบบทำงานต่อเนื่องได้ดีขึ้นและปลอดภัยขึ้น การคืน heartbeat DM และการปรับ sub-agent delivery เปิดโอกาสให้ออกแบบ workflow อัตโนมัติที่ซับซ้อนได้จริง ส่วนการ hardening ด้านความปลอดภัยช่วยลดความเสี่ยงจากการใช้งานจริงในองค์กร
ภาพรวม: ถ้าตั้งใจจะนำ AI agent มาใช้งานให้เกิดผลจริง ควรเริ่มจากสภาพแวดล้อมแยก จำกัดสิทธิ์ และเฝ้าดูพฤติกรรมของ agent ในช่วงแรก เพื่อให้การใช้ AI กลายเป็นเครื่องมือที่ช่วยขับเคลื่อนงาน ไม่ใช่ปัญหาเพิ่มขึ้น
คำศัพท์เพิ่มเติม: DevOps