วันที่บทความต้นทางใน VideoToBlog: 2026-03-11 ไม่ใช่วันที่อัปโหลดวิดีโอที่ตรวจยืนยันแล้ว ตัวเลขลด MTTR 50% และย่นโครงการจากไตรมาสเป็นสัปดาห์หรือเดือนเป็นผลที่ต้นทางรายงาน ไม่ใช่ผลทดสอบอิสระหรือคำรับรองว่าจะเกิดกับทุกทีม แนวทาง CI/CD และ KPI เป็นข้อเสนอในบทความ ไม่ใช่หลักฐานว่าทุกขั้นถูกใช้จริงใน Rakuten ยังคงต้องตรวจโค้ด ทดสอบและอนุมัติโดยมนุษย์ · วิดีโอต้นทาง
ภาพรวมความท้าทาย: เร่งการปล่อยซอฟต์แวร์โดยไม่ลดคุณภาพ
Rakuten เป็นองค์กรนวัตกรรมขนาดใหญ่ที่ดำเนินงานในหลายแนวดิ่ง ตั้งแต่ อีคอมเมิร์ซ ไปจนถึง ฟินเทค และบริการสื่อสารบนมือถือ การขับเคลื่อนผลิตภัณฑ์ให้เร็วและเชื่อถือได้พร้อมกันจึงเป็นปัจจัยชี้ขาดทางธุรกิจ
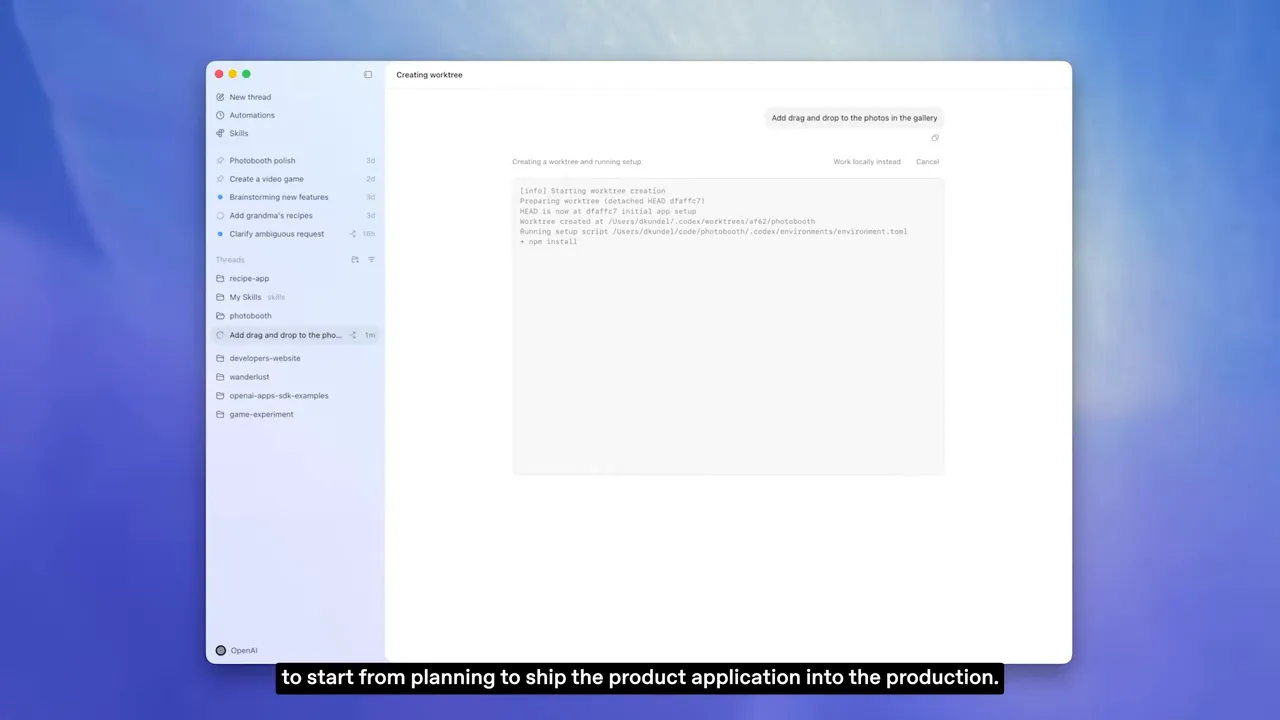
ก่อนนำระบบอัตโนมัติและเครื่องมือสร้างโค้ดสมัยใหม่เข้ามาใช้งาน กระบวนการตั้งแต่วางแผนจนถึงนำระบบขึ้น production อาจกินเวลาถึงไตรมาสหนึ่ง การปรับปรุงกระบวนการให้เร็วขึ้นโดยยังคงมาตรฐานความปลอดภัยและความเสถียรจึงเป็นเป้าหมายหลัก
Codex: เครื่องมือเร่งการพัฒนาที่ทำงานร่วมกับทีม
Codex เป็นโมเดลที่สนับสนุนการเขียนโค้ด อัตโนมัติ และตรวจสอบโค้ดในหลายขั้นตอนของวงจรพัฒนาซอฟต์แวร์ การใช้งาน Codex ในบริบทขององค์กรขนาดใหญ่เช่น Rakuten นำไปสู่การเปลี่ยนแปลงอย่างเป็นรูปธรรมทั้งในด้านเวลาและคุณภาพงาน
การนำ Codex ไปประยุกต์ใช้ไม่ได้หมายถึงการแทนที่วิศวกร แต่เป็นการยกระดับงานเชิงสร้างสรรค์และเชิงตรรกะของมนุษย์ ให้มุ่งที่การออกแบบสเปกและการตรวจสอบให้แน่ใจว่าโค้ดที่ผลิตออกมาตรงตามความต้องการ
ประโยชน์ที่วัดผลได้
การใช้งาน Codex ให้ผลลัพธ์เชิงตัวเลขที่ชัดเจนสำหรับ Rakuten
- ลดเวลาเฉลี่ยในการกู้คืนระบบ (Mean Time To Recovery — MTTR) ได้ถึง 50% จากการใช้ Codex ในกระบวนการตอบสนองเหตุการณ์และตรวจวิเคราะห์ปัญหา
- ย่นระยะเวลาโครงการ ที่เคยต้องใช้ไตรมาสเดียว ให้เหลือเป็นสัปดาห์หรือหนึ่งเดือนสำหรับบางโปรเจกต์
- นำ Codex ไปใช้ในงานต่างๆ เช่น การตรวจหาจุดอ่อนด้านความปลอดภัย การรีวิวโค้ด และการเติมเต็มสเปกระหว่างการพัฒนา
กรณีการใช้งานที่สำคัญ
1. การตอบสนองต่อเหตุการณ์ (Incident Response)
เมื่อระบบมีปัญหา Codex สามารถช่วยวิเคราะห์ล็อก ระบุจุดที่น่าจะเป็นสาเหตุ และเสนอขั้นตอนการกู้คืนเบื้องต้น โดยการทำงานแบบ agent ภายในระบบมอนิเตอร์และ pipeline จะช่วยลดเวลาที่เจ้าหน้าที่ต้องใช้ในการวิเคราะห์
2. การตรวจเรืองช่องโหว่ (Vulnerability Check)
การใช้ Codex ในการสแกนโค้ดและประเมินความเสี่ยง ช่วยให้ทีมรักษาความปลอดภัยพบช่องโหว่ได้เร็วขึ้นและจัดลำดับความสำคัญของการแก้ไขได้อย่างมีประสิทธิภาพ การทำงานร่วมกับระบบ CI/CD ทำให้การตรวจสอบเกิดขึ้นอย่างเป็นระบบ และลดความเสี่ยงที่จะปล่อยโค้ดที่มีปัญหาออกไปยัง production
3. การรีวิวโค้ดและการรองรับการพัฒนา
Codex สามารถช่วยรีวิวโค้ดตามมาตรฐานภายในองค์กร ตรวจสอบว่าการเปลี่ยนแปลงสอดคล้องกับแนวทางปฏิบัติ และช่วยเติมเต็มโค้ดจากสเปกบางส่วน ทำให้กระบวนการพัฒนาเร็วขึ้นและคุณภาพสอดคล้องกันมากขึ้น
การเปลี่ยนบทบาทของวิศวกร
เมื่อเครื่องมืออัตโนมัติมีความสามารถสูงขึ้น บทบาทของทีมวิศวกรจะเปลี่ยนไปจากการเขียนโค้ดเชิงกลไกเป็นการตั้งค่าสเปกที่ชัดเจนและการตรวจสอบความถูกต้องของผลลัพธ์
บทบาทใหม่ประกอบด้วย
- การกำหนดสเปกและ acceptance criteria ที่ชัดเจนและทดสอบได้
- การตั้ง guardrail และนโยบายความปลอดภัย เพื่อให้การสร้างโค้ดอัตโนมัติไม่ก่อให้เกิดความเสี่ยง
- การตรวจสอบเชิงคุณภาพและการยืนยันผลลัพธ์ เพื่อให้แน่ใจว่าโค้ดที่ผลิตโดยโมเดลตอบโจทย์ทั้งการทำงานและมาตรฐานภายใน
เทคโนโลยีนี้สามารถเสริมพลังให้คุณได้
แนวทางปฏิบัติเมื่อนำ Codex มาประยุกต์ใช้ในองค์กร
การนำเทคโนโลยีสร้างโค้ดมาใช้อย่างปลอดภัยและมีประสิทธิผลต้องการหลักการและกระบวนการที่ชัดเจนต่อไปนี้
1. เริ่มจากกรณีใช้งานที่มีความเสี่ยงต่ำและวัดผลได้
- ทดลองในพื้นที่ที่ไม่กระทบ production โดยตรง เช่น การตรวจสคริปต์ CI, การช่วยเขียนเทสเคส หรือการวิเคราะห์ล็อก
- ตั้งเกณฑ์วัดผล เช่น เวลาที่ใช้ต่ออินสแตนซ์, จำนวน false positives/negatives ในการตรวจหาจุดบกพร่อง
2. บูรณาการเข้ากับ CI/CD และระบบมอนิเตอร์
- ผสาน Codex กับ pipeline เพื่อให้การตรวจสอบเกิดขึ้นในทุกขั้นตอนของการปล่อยโค้ด
- ตั้ง automation agent ในระบบมอนิเตอร์เพื่อช่วยวิเคราะห์เหตุการณ์และเสนอคำแนะนำเชิงปฏิบัติ
3. สร้างมาตรการควบคุมความปลอดภัยและความเป็นส่วนตัว
- จำกัดสิทธิ์ของ agent และโมเดลในการเข้าถึงข้อมูลที่ละเอียดอ่อน
- ตรวจสอบผลลัพธ์ที่สร้างโดยโมเดลก่อนนำไปใช้ใน production
4. พัฒนากระบวนการตรวจสอบอัตโนมัติและการยืนยันคุณภาพ
- เพิ่มชุดทดสอบอัตโนมัติและเช็คลิสต์ที่โค้ดต้องผ่านก่อนการ merge
- ใช้การทดสอบเชิงสมมติ (staging) และ canary deployment เพื่อลดความเสี่ยง
5. ฝึกอบรมและปรับเปลี่ยนทักษะทีม
เพื่อให้การเปลี่ยนผ่านราบรื่น วิศวกรควรได้รับการอบรมด้านการเขียนสเปกเชิงชัดเจน การตรวจสอบโมเดล และการประเมินความเสี่ยงจากผลลัพธ์ที่โมเดลสร้าง
การวัดความสำเร็จ: KPI ที่ต้องติดตาม
การติดตามตัวชี้วัดจะช่วยประเมินผลการใช้งาน Codex อย่างเป็นรูปธรรม
- MTTR (Mean Time To Recovery): เปรียบเทียบเวลาก่อนและหลังนำ Codex ไปใช้
- Lead time to deploy: เวลาตั้งแต่เริ่มพัฒนาไปจนถึงการปล่อยใช้งาน
- อัตรา defect ใน production: จำนวน bug/incident ที่เกิดหลังปล่อย
- ผลจากการสแกนช่องโหว่: จำนวนช่องโหว่ที่ตรวจพบและเวลาที่ใช้ในการแก้ไข
- ประสิทธิภาพการรีวิวโค้ด: เวลาเฉลี่ยต่อ PR และจำนวนรอบการแก้ไข
ความเสี่ยงและการป้องกัน
แม้ Codex จะมอบประโยชน์ชัดเจน แต่ก็มีความเสี่ยงที่ต้องจัดการ
- การสร้างคำตอบที่ไม่ถูกต้องหรือหลอกลวง (hallucination): ต้องมีการตรวจสอบโดยมนุษย์และทดสอบแบบอัตโนมัติก่อนนำไปใช้
- การรั่วไหลของข้อมูล: ควบคุมการเข้าถึงข้อมูลสำคัญและเข้ารหัสการสื่อสารกับโมเดล
- การพึ่งพาเครื่องมือจนขาดทักษะพื้นฐาน: ยังคงต้องเน้นการฝึกทักษะพื้นฐานของวิศวกรและการตรวจสอบเชิงตรรกะ
- ความไม่สอดคล้องกับนโยบายภายใน: กำหนดกฎเกณฑ์และนโยบายชัดเจนในการใช้งานเครื่องมือ
ตัวอย่างแนวทางการใช้งานจริง
ตัวอย่างการนำ Codex ไปใช้งานแบบเป็นขั้นตอนสำหรับทีมขนาดกลางถึงใหญ่
- เลือกโมดูลที่เหมาะสม เช่น ระบบล็อกหรือสคริปต์ deployment เพื่อทดสอบแนวทาง
- สร้าง pipeline ที่มีขั้นตอนการตรวจสอบโค้ดอัตโนมัติด้วย Codex และ static analysis
- ตั้งระบบมอนิเตอร์ให้ agent รายงานเหตุการณ์พร้อมคำแนะนำขั้นต้น และให้มีการยืนยันจากวิศวกรก่อนการแก้ไขอัตโนมัติ
- วัดผลตาม KPI ที่ตั้งไว้ และปรับแต่งสคริปต์/กฎของโมเดลตามผลลัพธ์
- ขยายการใช้งานไปยังโมดูลที่มีความซับซ้อนมากขึ้นเมื่อได้ผลลัพธ์ที่น่าเชื่อถือ
บทสรุป
การผสาน Codex เข้ากับกระบวนการพัฒนาและการตอบสนองเหตุการณ์ในองค์กรอย่างมีกลยุทธ์ ช่วยให้สามารถปล่อยซอฟต์แวร์ได้เร็วขึ้นโดยไม่ลดทอนความปลอดภัยและความเสถียร
ผลลัพธ์ที่เห็นได้ชัดคือการลด MTTR ลงเกือบครึ่งหนึ่ง และความสามารถในการย่นระยะเวลาโครงการจากไตรมาสให้เหลือเป็นสัปดาห์หรือเดือน การเปลี่ยนแปลงนี้ยังเปิดทางให้วิศวกรมุ่งเน้นที่การกำหนดสเปกที่ชัดเจน การวางมาตรฐาน และการตรวจสอบผลลัพธ์แทนการทำงานเชิงกลไกซ้ำซ้อน
สำหรับองค์กรที่ต้องการยกระดับความเร็วและความน่าเชื่อถือของการปล่อยซอฟต์แวร์ การวางแผนเชิงกลยุทธ์ การเริ่มต้นจากเคสที่เสี่ยงต่ำ และการกำหนดมาตรการควบคุมที่รัดกุมเป็นกุญแจสำคัญในการเปลี่ยนผ่านไปสู่การใช้งานเครื่องมืออัตโนมัติอย่างปลอดภัยและยั่งยืน