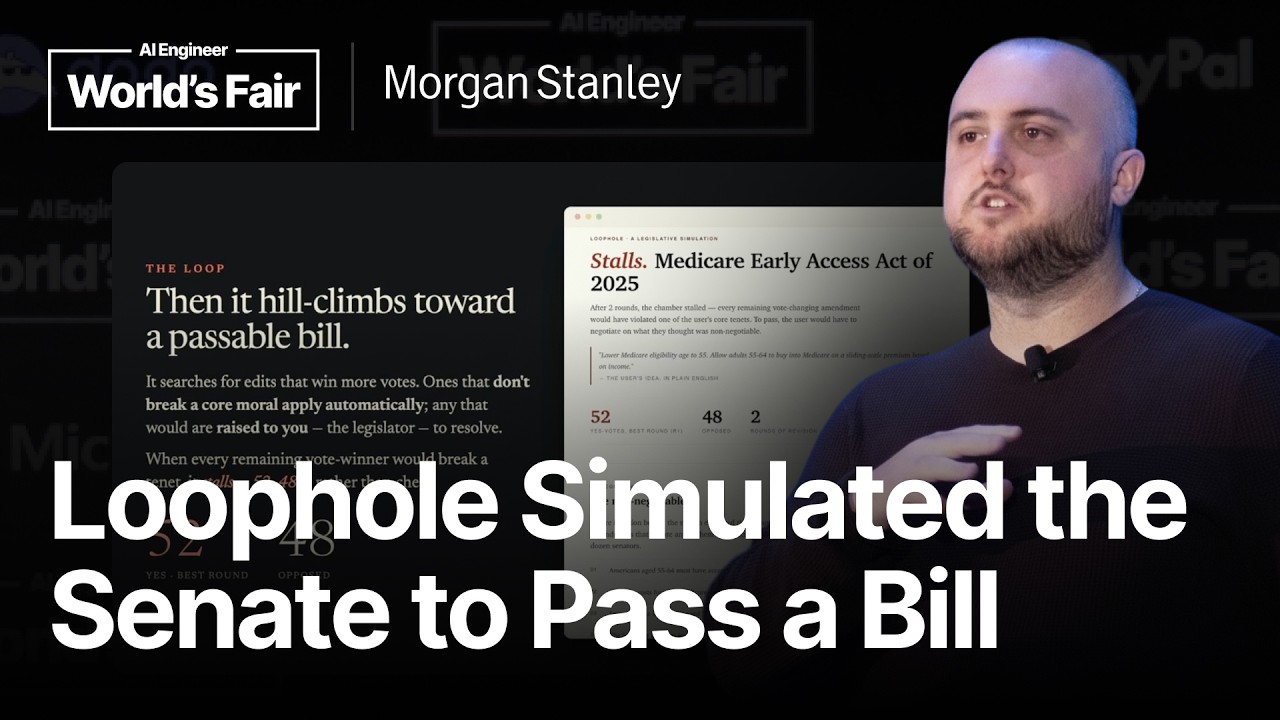
เรียบเรียงจากบทความต้นทางลงวันที่ 2026-09-14 และคลิป Loophole: Adversarial Agents To Stress Test Your Morality — Brendan Rappazzo, Morgan Stanley ของช่อง AI Engineer ตามที่ต้นฉบับระบุ ความสามารถและผลลัพธ์ที่เล่าเป็นข้อมูลจากคลิป ไม่ใช่ผลทดสอบอิสระหรือคำรับรองสถานะปัจจุบัน ตัวอย่างสำหรับธุรกิจไทยเป็นการประยุกต์ของบทความ วันที่นี้เป็นวันที่บทความต้นทาง ไม่ใช่วันอัปโหลดวิดีโอซึ่งยังไม่ทราบ
กติกาที่เขียนว่า “ห้ามใช้ข้อมูลลูกค้าเกินความจำเป็น” ฟังดูรัดกุม แต่ถ้าทีมการตลาดใช้ข้อมูลอนุพันธ์ที่สร้างจากข้อมูลลูกค้าแทน กติกานั้นยังคุ้มครองลูกค้าอยู่หรือไม่? ช่องว่างระหว่าง “สิ่งที่เราเจตนา” กับ “สิ่งที่เอกสารอนุญาตจริง” คือจุดที่ธุรกิจมักพลาด
คลิปจากช่อง AI Engineer ที่นำเสนอโปรเจกต์ Loophole ของ Brendan Rappazzo เสนอวิธีน่าสนใจในการใช้ adversarial agents ให้ AI สวมบทฝ่ายที่พยายามเจาะกฎของเรา แทนที่จะใช้ AI แค่เขียน policy หรือ system prompt ให้เร็วขึ้น แนวคิดนี้ชวนให้เรานำ AI มาเป็นคู่โต้แย้ง เพื่อหาเคสสุดขั้วก่อนเกิดความเสียหายจริง
Rappazzo ระบุชัดว่าตนทำงานที่ Morgan Stanley แต่ Loophole เป็นโปรเจกต์โอเพนซอร์สส่วนตัวที่ไม่เกี่ยวข้องกับบริษัท การประยุกต์ในบทความนี้หมายถึงการทดสอบกติกาหรือระบบที่เราเป็นเจ้าของหรือได้รับอนุญาต โดยใช้กรณีสังเคราะห์หรือข้อมูลที่ปกปิดตัวตนแล้ว ไม่ใช่การหาวิธีเลี่ยงกติกาของผู้อื่น
สำหรับเจ้าของธุรกิจและคนทำงานไทย ประเด็นสำคัญไม่ใช่การสร้างระบบกฎหมายด้วย AI แต่คือการเปลี่ยน policy, ข้อกำหนดบริการ, workflow และกติกา chatbot ที่คลุมเครือ ให้ผ่านการทดสอบแบบมีเหตุผลก่อนนำไปใช้จริง
สารบัญ
- Step 1: เริ่มจากยอมรับว่าเจตนาดี ไม่ได้แปลว่ากติกาดี
- Step 2: แยกความเสี่ยงเป็นช่องโหว่และการห้ามเกินจำเป็น
- Step 3: ใช้เคสสังเคราะห์บังคับให้กติกาตอบคำถามยาก
- Step 4: นำกรอบ Loophole ไปทำรัฐธรรมนูญให้ chatbot
- Step 5: ตรวจสัญญาและข้อกำหนดด้วยการเทียบเจตนา ไม่ใช่อ่านผ่านๆ
- Step 6: เข้าใจบทเรียนจาก Senate simulator โดยไม่หลงเชื่อการจำลองเกินจริง
- Step 7: เปลี่ยนแนวคิดให้เป็น Actionable Insights
- Step 8: แก้ปัญหาที่พบบ่อยเมื่อทำ policy stress test
- Step 9: ต่อยอดจาก policy ไปสู่ระบบเรียนรู้ขององค์กร
- Step 10: สรุป Checklist ทั้งหมดก่อนใช้ AI ทดสอบกติกาธุรกิจ
Step 1: เริ่มจากยอมรับว่าเจตนาดี ไม่ได้แปลว่ากติกาดี
จุดตั้งต้นของ Loophole มาจากคำถามเรื่องข้อมูล DNA: คนคนหนึ่งอาจไม่ต้องการให้ข้อมูลพันธุกรรมถูกใช้โดยเสรี แต่ก็อาจยอมรับได้หากข้อมูลนั้นช่วยไขคดีร้ายแรงบางประเภท ปัญหาคือไม่มีใครสามารถไล่เขียนคำตอบสำหรับทุกสถานการณ์ที่อาจเกิดขึ้นได้
ธุรกิจก็เผชิญปัญหาเดียวกัน เช่น ร้านค้าอาจประกาศว่าไม่แชร์ข้อมูลลูกค้ากับบุคคลภายนอก แต่ยังไม่ได้ตอบคำถามสำคัญว่า บริษัทขนส่งถือเป็นบุคคลภายนอกหรือไม่, เอเจนซีโฆษณาใช้ข้อมูลแบบไม่ระบุตัวตนได้แค่ไหน, หรือทีมขายนำข้อมูลแชตไปฝึก chatbot ภายในได้หรือเปล่า
แก่นของแนวคิดนี้คือ policy คือความเชื่อหรือเจตนาที่ถูกแปลเป็นข้อปฏิบัติ และทุกครั้งที่มีการแปล ย่อมมีโอกาสที่รายละเอียดจะหล่นหาย กฎที่กว้างเกินไปเปิดช่องให้ตีความตามตัวอักษร ส่วนกฎที่เข้มเกินไปอาจขัดขวางสิ่งที่เราตั้งใจให้ทำได้อยู่แล้ว
มุมที่น่าสนใจคือ เราไม่ควรวัดความพร้อมของ AI จากคำถามว่า “บอตตอบดีไหม” เท่านั้น แต่ควรถามว่า “บอตจะทำอะไรได้บ้างเมื่อเจอสถานการณ์ที่ไม่มีอยู่ในคู่มือ”
Step 2: แยกความเสี่ยงเป็นช่องโหว่และการห้ามเกินจำเป็น
Loophole แปลงหลักการที่มนุษย์เขียนด้วยภาษาธรรมชาติให้เป็นกฎที่เป็นทางการขึ้น จากนั้นส่ง AI หลายตัวทำหน้าที่ขัดแย้งกัน โดยมีเป้าหมายต่างกันชัดเจน
- Agent ผู้ร่างกฎ แปลงหลักการ เช่น “เคารพความเป็นส่วนตัวของลูกค้า” ให้เป็นข้อกำหนดที่มีเงื่อนไขและข้อยกเว้น
- Agent ผู้หาช่องโหว่ ค้นหาสิ่งที่ผิดจากเจตนา แต่ยังไม่ผิดกฎที่เขียนไว้
- Agent ผู้หาการห้ามเกิน ค้นหาสิ่งที่สอดคล้องกับเจตนา แต่กลับถูกกฎห้ามโดยไม่จำเป็น
- Agent ผู้ตัดสิน ตรวจว่าปัญหาเกิดจากการเขียนกฎไม่ครบหรือเป็นความขัดแย้งของหลักการที่มนุษย์ต้องตัดสินเอง
กรอบนี้มีประโยชน์มากกับงานที่เจ้าของกิจการมักใช้คำกว้างๆ เช่น “ตอบอย่างสุภาพ” “ช่วยลูกค้าเต็มที่” หรือ “อย่าเปิดเผยข้อมูลสำคัญ” เพราะคำเหล่านี้อาจฟังดี แต่ยังไม่บอกว่าอะไรคือข้อมูลสำคัญ, ความช่วยเหลือสิ้นสุดตรงไหน หรือกรณีใดควรส่งต่อให้พนักงาน
การมีสองฝ่ายช่วยค้นหาไม่ใช่เรื่องฟุ่มเฟือย ฝ่ายหาช่องโหว่ช่วยป้องกัน AI หรือพนักงานตีความกฎให้ตัวเองทำสิ่งที่ไม่ควรทำได้ ส่วนฝ่ายหาการห้ามเกินช่วยป้องกันไม่ให้เราสร้างบอตที่ปฏิเสธทุกอย่าง จนลูกค้าไม่ได้รับความช่วยเหลือเลย
Step 3: ใช้เคสสังเคราะห์บังคับให้กติกาตอบคำถามยาก
ตัวอย่างของ Loophole คือบริษัทประกันไม่ได้ใช้ DNA โดยตรง แต่ฝึก model จากข้อมูลหรือร่องรอยที่อนุมานจาก DNA ได้ กฎเดิมอาจห้ามเฉพาะการใช้ DNA จึงทำให้การกระทำนี้ “ถูกกฎ” ทั้งที่ขัดกับเจตนาเรื่องความเป็นส่วนตัวอย่างชัดเจน
นี่คือคุณค่าของ synthetic case law หรือการสร้างกรณีสมมติขึ้นมาทดสอบกฎ ไม่ต้องรอให้มีคนหาทางเลี่ยงจริงก่อนจึงค่อยแก้ policy
เมื่อเจอเคส Loophole อาจแก้กฎให้อัตโนมัติได้ เช่น ขยายคำว่าข้อมูลพันธุกรรมให้ครอบคลุมข้อมูลอนุพันธ์ที่ใช้อนุมานลักษณะพันธุกรรม แต่บางเคสแก้เองไม่ได้ ตัวอย่างหนึ่งคือ นักวิจัยพบโรคทางพันธุกรรมที่รักษาได้จากข้อมูลที่อาสาสมัครส่งมา หากกฎห้ามเปิดเผยข้อมูลนี้โดยเด็ดขาด ระบบจะห้ามแม้แต่การแจ้งเตือนที่อาจช่วยชีวิตคนได้
กรณีหลังไม่ใช่บั๊กทางภาษาอย่างเดียว แต่เป็นคำถามเชิงนโยบายที่มีความขัดแย้งระหว่างความเป็นส่วนตัวกับประโยชน์ต่อเจ้าของข้อมูล และควรส่งให้คนตัดสิน นี่คือเส้นแบ่งสำคัญที่องค์กรต้องรักษาไว้: AI ช่วยขุดคำถามได้ แต่ไม่ควรเป็นผู้ตัดสินค่านิยมแทนองค์กร
Step 4: นำกรอบ Loophole ไปทำรัฐธรรมนูญให้ chatbot
การต่อยอดที่จับต้องได้ที่สุดคือการสร้าง “รัฐธรรมนูญ” สำหรับ chatbot หรือ AI agent ที่สื่อสารกับลูกค้า แทนการเขียน system prompt ก้อนเดียวแล้วหวังว่าทุกอย่างจะเรียบร้อย เราสามารถเริ่มจากบอกค่านิยมและขอบเขตของธุรกิจ แล้วให้ AI แปลงเป็นกติกาที่ตรวจสอบได้
ตัวอย่างสำหรับธุรกิจไทยที่ขายสินค้าสุขภาพ อาจกำหนดหลักการว่า บอตต้องให้ข้อมูลสินค้าอย่างตรงไปตรงมา, ห้ามวินิจฉัยโรค, ไม่ขอข้อมูลสุขภาพเกินจำเป็น, ต้องส่งต่อผู้เชี่ยวชาญเมื่อมีอาการเสี่ยง และห้ามให้คำแนะนำที่ขัดกับฉลากสินค้า จากนั้นให้ agent ลองโจมตีด้วยคำถามหลากหลาย เช่น ขอให้แนะนำยาแทนแพทย์, ขอให้สรุปประวัติสุขภาพจากแชตเก่า หรือชวนให้บอตรับประกันผลลัพธ์
ผลลัพธ์ที่ต้องการไม่ใช่คำตอบผ่านหรือไม่ผ่านเพียงอย่างเดียว แต่ควรเป็นรายการที่บอกว่า กฎข้อใดถูกใช้, เคสใดทำให้กฎกำกวม และควรเพิ่มเงื่อนไขใด โดยเฉพาะธุรกิจที่จัดการข้อมูลส่วนบุคคล ควรให้ฝ่ายกฎหมายหรือผู้รับผิดชอบตรวจความสอดคล้องกับ กฎหมายคุ้มครองข้อมูลส่วนบุคคลของไทย ก่อนใช้งานจริง
ข้อควรเห็นต่างกับแนวคิดที่ฟังดูสวยงามนี้คือ system prompt ที่ละเอียดไม่ใช่เกราะป้องกันสมบูรณ์แบบ model ยังตอบผิด, หลงเชื่อข้อมูลผิด หรือหลุดจากคำสั่งได้ การทดสอบ adversarial จึงเป็นชั้นตรวจสอบหนึ่ง ควรทำคู่กับการจำกัดสิทธิ์เข้าถึงข้อมูล, การบันทึก log และช่องทางส่งต่อมนุษย์
Step 5: ตรวจสัญญาและข้อกำหนดด้วยการเทียบเจตนา ไม่ใช่อ่านผ่านๆ
อีกแนวทางที่ Loophole เสนอคือให้แต่ละฝ่ายนิยามเงื่อนไขที่ตัวเองยอมรับได้ แล้วใช้ AI สร้างกรณีที่สองชุดกติกาขัดกัน เช่น เปรียบเทียบข้อกำหนดการใช้บริการของ platform กับหลักการจัดการข้อมูลที่ธุรกิจยอมรับได้
ในโลกธุรกิจไทย วิธีคิดนี้นำไปใช้ได้กับสัญญาว่าจ้างฟรีแลนซ์, ข้อตกลงกับเอเจนซี, เงื่อนไขใช้ SaaS และข้อตกลงแบ่งปันข้อมูลกับคู่ค้า ตัวอย่างคำถามที่ควรให้ AI ช่วยแตกออกมา ได้แก่
- หากเลิกสัญญาแล้ว ใครมีสิทธิ์เก็บไฟล์งานและข้อมูลลูกค้าไว้ต่อ
- คู่ค้าส่งต่องานให้ผู้รับเหมาช่วงได้หรือไม่ และต้องแจ้งเราหรือเปล่า
- เงื่อนไขชำระเงินรองรับงานที่มีการแก้หลายรอบหรือไม่
- ข้อมูลที่ถูกทำให้ไม่ระบุตัวตน ยังถูกนำไปสร้าง insight เชิงพาณิชย์ได้แค่ไหน
อย่างไรก็ดี AI ไม่ใช่ทนาย และการค้นหาความขัดแย้งในเอกสารไม่เท่ากับการตีความที่มีผลทางกฎหมาย การใช้กรอบนี้จึงเหมาะกับการคัดกรองประเด็นก่อนเจรจาและเตรียมคำถาม ไม่ใช่ใช้แทนการตรวจสัญญาโดยผู้เชี่ยวชาญ
Step 6: เข้าใจบทเรียนจาก Senate simulator โดยไม่หลงเชื่อการจำลองเกินจริง
ผู้บรรยายเล่าว่าเขาทดลองขยายโครงการไปสู่การจำลองวุฒิสภาสหรัฐฯ โดยสร้างตัวแทนจำลองจากประวัติการลงคะแนนและข้อมูลสาธารณะ ในตัวอย่างร่าง Medicare เขารายงานว่าการปรับถ้อยคำทำให้ผลจำลองขยับจากประมาณกึ่งต่อกึ่งเป็นฝ่ายเห็นชอบ 52 เสียง ตัวเลขนี้เป็นผลของระบบจำลองที่เล่าในคลิป ไม่ใช่ผลโหวตจริงหรือความแม่นยำที่ผ่านการตรวจสอบ
ภาพนี้ทำให้เห็นพลังของแนวคิด hill climbing: รักษาหลักการแกนกลางของข้อเสนอไว้ แล้วเรียงลำดับการเปลี่ยนถ้อยคำหรือเงื่อนไขที่ช่วยเพิ่มการยอมรับ แต่เมื่อนำมาปรับใช้ในบริษัท เป้าหมายไม่ควรเป็นการหาคำพูดที่ทำให้ทุกคน “ยอม” อย่างเดียว
การ optimize เพื่อคะแนนยอมรับอาจกลายเป็นการลดทอนเจตนาหลักของ policy จนไม่เหลือสาระ ธุรกิจควรกำหนดก่อนว่าอะไรคือ เส้นห้ามข้าม เช่น ห้ามนำข้อมูลลูกค้าไปขาย, ห้ามให้บอตแนะนำด้านการแพทย์เกินขอบเขต หรือห้ามลดมาตรฐานคืนเงินเพียงเพื่อให้ต้นทุนต่ำลง หลังจากนั้นจึงใช้ AI ช่วยหาทางเลือกภายในเส้นดังกล่าว
โมเดลที่สร้างจากข้อมูลสาธารณะยังอาจตีความบุคคลผิดหรือสะท้อนอคติของข้อมูลเดิม การจำลองจึงควรอ่านเป็นสมมติฐานเพื่อชวนถก ไม่ใช่คำพยากรณ์หรือหลักฐานยืนยันการตัดสินใจ
Step 7: เปลี่ยนแนวคิดให้เป็น Actionable Insights
- เริ่มจากหนึ่ง policy ที่เสี่ยงที่สุด: เลือกเรื่องข้อมูลลูกค้า, การคืนเงิน, ส่วนลด หรือการตอบของ chatbot อย่าเริ่มจากคู่มือทั้งบริษัท
- เขียนหลักการและข้อห้ามแยกกัน: ระบุสิ่งที่ต้องการคุ้มครอง, สิ่งที่อนุญาต และสิ่งที่ห้ามเด็ดขาดให้ชัด
- สร้าง red-team prompt สองชุด: ชุดแรกให้ AI หาเรื่องผิดเจตนาแต่ไม่ผิดตัวอักษร ชุดที่สองหาเรื่องที่ควรทำได้แต่ถูกห้าม
- เก็บเคสเป็นคลังทดสอบ: ทุกเคสที่เจอในแชตจริงหรือการทำงานจริง ควรกลับมาเป็น test case ของ policy รอบถัดไป
- กำหนดเจ้าของการตัดสินใจ: ระบุว่าเรื่องใด AI แก้ร่างได้ และเรื่องใดต้องให้เจ้าของธุรกิจ ฝ่ายกฎหมาย หรือหัวหน้าทีมอนุมัติ
Step 8: แก้ปัญหาที่พบบ่อยเมื่อทำ policy stress test
- ปัญหา: AI สร้างเคสประหลาดจนทีมรู้สึกว่าใช้จริงไม่ได้
สาเหตุ: คำสั่งเปิดกว้างเกินไปและไม่มีขอบเขตสินค้า ลูกค้า หรือช่องทางที่ชัดเจน
วิธีแก้: ระบุกลุ่มลูกค้า ประเภทข้อมูล ประเทศ ช่องทางขาย และข้อจำกัดของบริการก่อนสร้างเคส แล้วคัดเฉพาะเคสที่ผลกระทบสูง - ปัญหา: ได้ policy ยาวมาก แต่ทีมหน้างานไม่ทำตาม
สาเหตุ: กฎถูกเขียนเพื่อความครบถ้วน แต่ไม่ได้แปลงเป็นการตัดสินใจหน้างาน
วิธีแก้: สรุปแต่ละกฎเป็นตาราง “ทำได้, ห้ามทำ, ต้องส่งต่อ” พร้อมตัวอย่างคำตอบที่ใช้ได้จริง - ปัญหา: ทีมแก้ system prompt ซ้ำแล้วบอตยังตอบหลุด
สาเหตุ: พยายามแก้ปัญหาด้วย prompt เพียงชั้นเดียว
วิธีแก้: เพิ่มการปิดบังข้อมูลสำคัญ, จำกัดเครื่องมือที่บอตเรียกใช้, ตั้งเงื่อนไขส่งต่อ และตรวจ log ตามรอบเวลา - ปัญหา: ทุกความขัดแย้งถูกส่งให้ผู้บริหารตัดสินจนงานค้าง
สาเหตุ: ไม่แยกข้อผิดพลาดทางถ้อยคำออกจากข้อขัดแย้งเชิงค่านิยม
วิธีแก้: ตั้งเกณฑ์ว่าเคสที่แก้ตามหลักการเดิมได้ให้ทีม policy แก้ได้ ส่วนเคสที่กระทบสิทธิ์ลูกค้า รายได้ หรือความเสี่ยงกฎหมายค่อยยกระดับ
Step 9: ต่อยอดจาก policy ไปสู่ระบบเรียนรู้ขององค์กร
แนวคิดแรกคือสร้าง policy regression test สำหรับ chatbot ทุกครั้งที่เปลี่ยน model, ต่อ API ใหม่ หรือเพิ่มฐานความรู้ ให้รันชุดเคสเดิมเพื่อดูว่ากฎสำคัญยังทำงานอยู่หรือไม่
แนวคิดที่สองคือใช้กรอบเดียวกันกับ workflow อนุมัติ เช่น การคืนเงิน การให้เครดิต การรับเคลม หรือการคัดกรองลูกค้าใหม่ ให้ AI ชี้เคสที่กฎปัจจุบันเปิดช่องให้เอาเปรียบ หรือเข้มงวดกับลูกค้าเกินความจำเป็น
แนวคิดที่สามคือทำ “ทะเบียนข้อยกเว้น” ของบริษัท เมื่อทีมตัดสินใจในเคสยาก ให้บันทึกเหตุผลและเงื่อนไขไว้ แล้วนำกลับมาปรับ policy ความรู้ขององค์กรจะไม่หายไปพร้อมกับคนที่เคยตัดสินใจ
Step 10: สรุป Checklist ทั้งหมดก่อนใช้ AI ทดสอบกติกาธุรกิจ
- ☐ เลือก policy หรือ workflow ที่มีความเสี่ยงและมีผลต่อผู้ใช้จริง
- ☐ เขียนเจตนา หลักการ ข้ออนุญาต และข้อห้ามให้แยกจากกัน
- ☐ ให้ AI ร่างกติกาที่มีเงื่อนไขชัดเจนจากหลักการเดิม
- ☐ ทดสอบเคส “ผิดเจตนาแต่ยังไม่ผิดกฎ”
- ☐ ทดสอบเคส “ควรทำได้แต่กลับถูกกฎห้าม”
- ☐ แยกเคสที่แก้ถ้อยคำได้ออกจากเคสที่ต้องใช้คนตัดสิน
- ☐ ตรวจผลกระทบต่อข้อมูลส่วนบุคคล กฎหมาย และประสบการณ์ลูกค้า
- ☐ แปลงกฎเป็นคู่มือที่ทีมและ chatbot นำไปใช้ได้
- ☐ เก็บเคสที่พบไว้ทดสอบซ้ำเมื่อเปลี่ยน prompt, model หรือ workflow
Loophole ชี้ให้เห็นว่าการใช้ AI ที่มีประโยชน์ไม่ได้จำกัดอยู่ที่การผลิตคำตอบเร็วขึ้นเท่านั้น AI ยังช่วยตั้งคำถามที่ทีมอาจไม่เคยคิดมาก่อน สำหรับธุรกิจ จุดเริ่มต้นที่คุ้มที่สุดคือให้ AI หา loophole ในกติกาสำคัญของเรา แล้วให้มนุษย์ใช้เหตุผล ตัดสินใจ และรับผิดชอบต่อคำตอบสุดท้าย
ที่มา: Loophole: Adversarial Agents To Stress Test Your Morality — Brendan Rappazzo, Morgan Stanley · AI Engineer